Trong bối cảnh an ninh mạng ngày càng phức tạp, hầu hết các trang web hiện nay đều đã chuyển sang sử dụng kết nối HTTPS để bảo vệ dữ liệu người dùng. Tuy nhiên, một lỗ hổng lớn vẫn tồn tại: quá trình truy vấn tên miền (DNS) thường được gửi đi dưới dạng văn bản thuần túy (plain text). Điều này tạo cơ hội cho các nhà cung cấp dịch vụ Internet (ISP) hoặc tin tặc trên mạng Wifi công cộng dễ dàng theo dõi lịch sử duyệt web của bạn. Để giải quyết triệt để vấn đề này, giao thức DNS over HTTPS đã ra đời như một lớp khiên bảo vệ vững chắc.
Khái niệm DNS over HTTPS (DoH) là gì
DNS over HTTPS (DoH) là một giao thức bảo mật mạng giúp mã hóa các truy vấn Hệ thống tên miền (DNS) thông qua giao thức HTTPS an toàn (Port 443). Mục tiêu chính của DoH là bảo vệ quyền riêng tư của người dùng bằng cách ngăn chặn các bên thứ ba theo dõi, thu thập hoặc can thiệp vào dữ liệu lịch sử truy cập web.
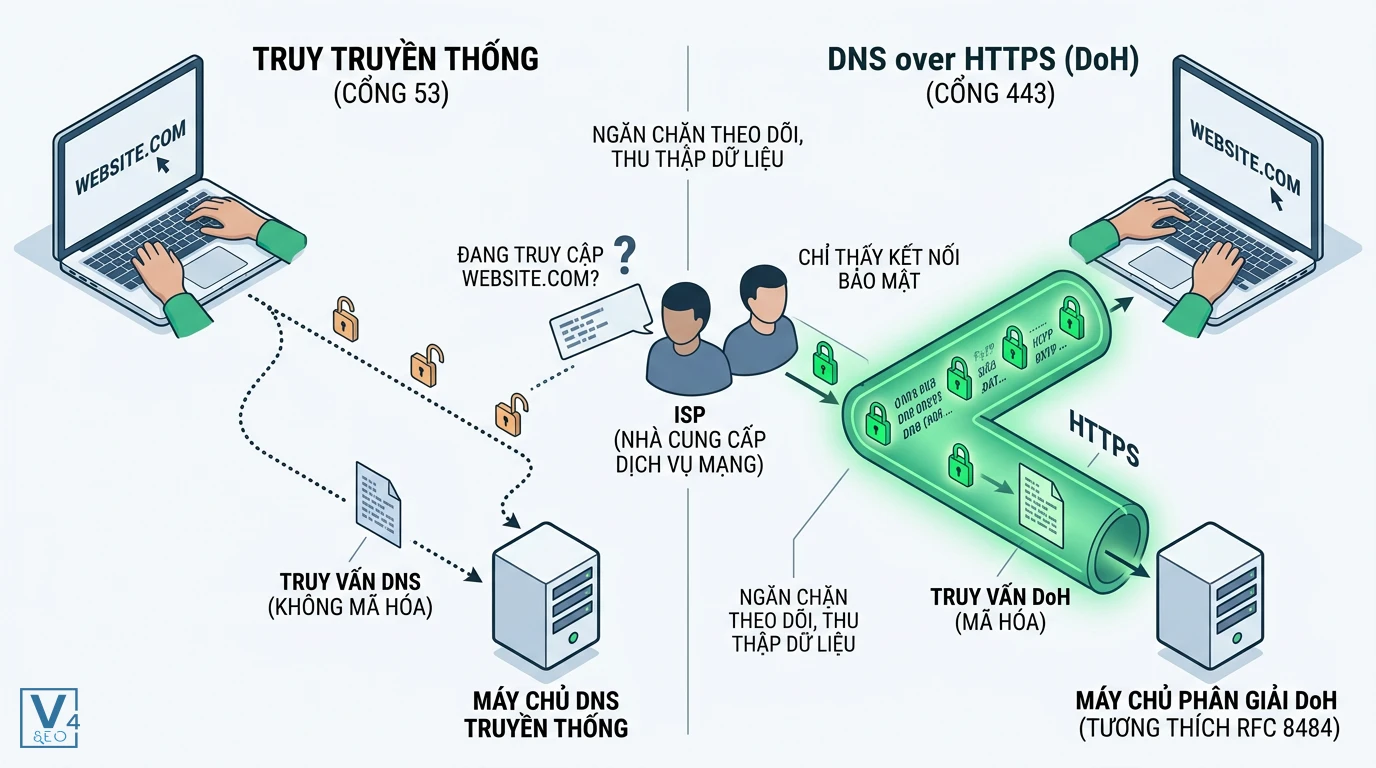
Được Tổ chức Lực lượng Đặc nhiệm Kỹ thuật Internet (IETF) chuẩn hóa vào tháng 10/2018 thông qua tài liệu RFC 8484, DoH đã thay đổi hoàn toàn cách thiết bị giao tiếp với máy chủ phân giải tên miền. Thay vì gửi yêu cầu qua cổng Port 53 truyền thống dưới dạng không mã hóa, DoH giấu các truy vấn này vào bên trong luồng dữ liệu web thông thường. Nhờ đó, ISP chỉ thấy bạn đang kết nối với một máy chủ bảo mật chứ không thể biết chính xác bạn đang muốn truy cập vào trang web nào.
Cơ chế hoạt động của DNS over HTTPS
DoH hoạt động dựa trên nguyên lý đóng gói dữ liệu. Nó lấy các yêu cầu phân giải tên miền thông thường và bọc chúng lại bằng lớp mã hóa TLS của giao thức HTTPS, khiến chúng trông giống hệt như các truy cập website tiêu chuẩn.
Để hiểu rõ hơn, bạn có thể hình dung DNS truyền thống giống như việc gửi một tấm bưu thiếp mở, ai đi ngang qua cũng có thể đọc được nội dung. Trong khi đó, DoH giống như việc bạn bỏ tấm bưu thiếp đó vào một chiếc phong bì bảo mật dán kín, chỉ có người nhận cuối cùng mới có chìa khóa để mở ra. Nếu bạn đã nắm rõ Cơ chế hoạt động của DNS Lookup, việc hình dung thêm lớp vỏ bọc HTTPS này sẽ giúp bạn thấy rõ sự nâng cấp về mặt an toàn thông tin.
Quy trình xử lý truy vấn DoH
Khi bạn gõ một địa chỉ trang web vào trình duyệt đã kích hoạt DoH, quy trình sau sẽ diễn ra:
Trình duyệt của bạn sẽ tạo một yêu cầu tìm kiếm địa chỉ IP và mã hóa nó bằng HTTPS. Yêu cầu này được gửi đến một máy chủ hỗ trợ DoH (DoH Resolver) thông qua cổng Port 443.
Tại đây, DoH Resolver sẽ sử dụng khóa bảo mật để giải mã yêu cầu, tiến hành tìm kiếm địa chỉ IP tương ứng với tên miền bạn cần. Sau khi có kết quả, máy chủ này lại tiếp tục mã hóa địa chỉ IP đó và gửi trả về cho thiết bị của bạn.
Cuối cùng, trình duyệt giải mã gói tin phản hồi và tiến hành kết nối trực tiếp đến máy chủ của trang web đích một cách an toàn.
So sánh chi tiết giữa DNS over HTTPS và DNS over TLS
Điểm khác biệt cốt lõi giữa DoH và DoT nằm ở cổng kết nối (Port) và cách ngụy trang lưu lượng mạng. Cả hai đều nhằm mục đích mã hóa truy vấn DNS, nhưng cách tiếp cận lại hoàn toàn khác nhau.
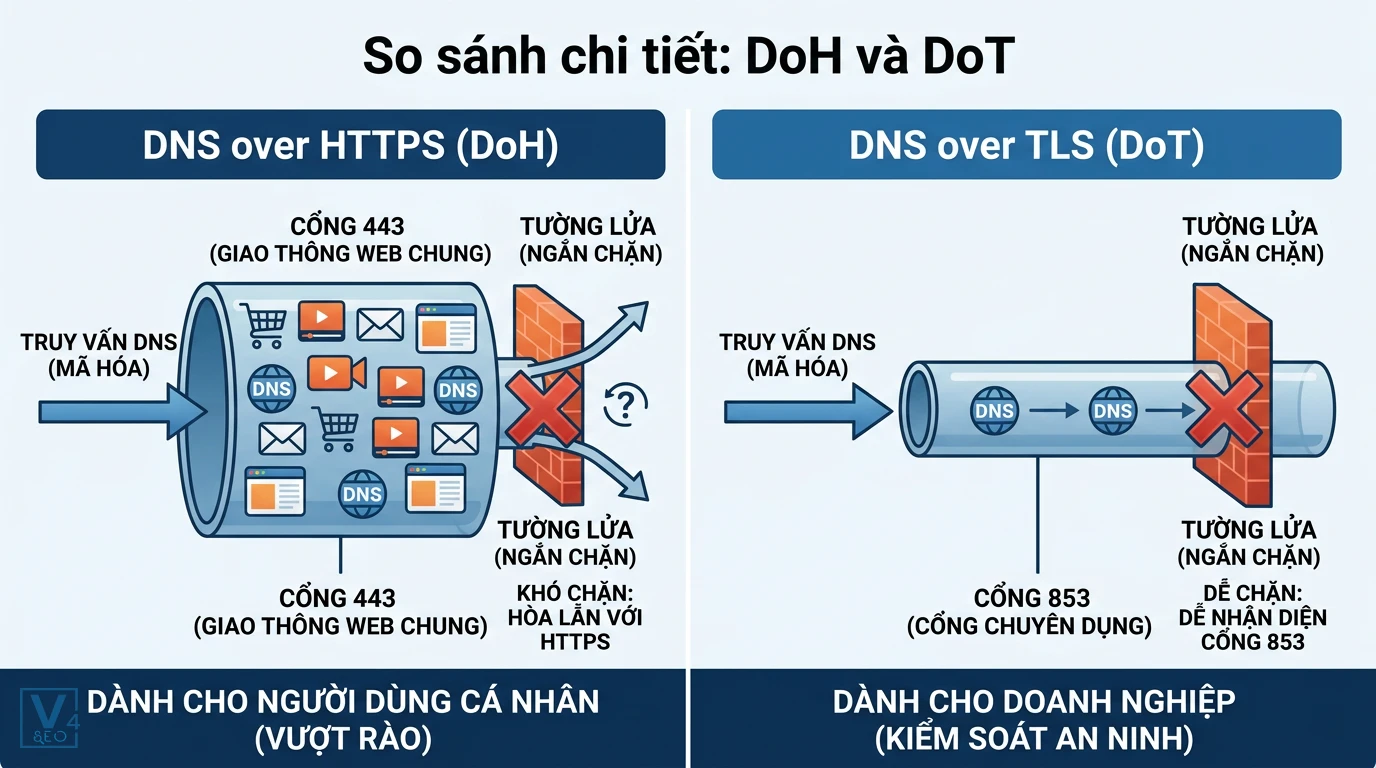
DoH sử dụng cổng Port 443, hòa lẫn truy vấn DNS vào chung với hàng tỷ luồng dữ liệu lướt web HTTPS khác. Điều này khiến việc chặn DoH trở nên cực kỳ khó khăn, vì nếu chặn cổng 443, toàn bộ kết nối Internet an toàn sẽ bị sập. Ngược lại, Giao thức DNS over TLS DoT bảo mật sử dụng một cổng chuyên dụng là Port 853. Quản trị viên mạng có thể dễ dàng nhận diện và chặn cổng này nếu họ muốn kiểm soát chặt chẽ lưu lượng nội bộ.
|
Tiêu chí so sánh |
DNS over HTTPS (DoH) |
DNS over TLS (DoT) |
|
Cổng kết nối (Port) |
Port 443 (Chung với HTTPS) |
Port 853 (Cổng chuyên dụng) |
|
Khả năng ngụy trang |
Rất cao, hòa lẫn vào lưu lượng web |
Thấp, dễ bị nhận diện qua cổng 853 |
|
Khả năng bị chặn |
Rất khó chặn ở cấp độ mạng |
Dễ dàng bị chặn bởi tường lửa |
|
Đối tượng phù hợp |
Người dùng cá nhân, ưu tiên vượt rào cản |
Doanh nghiệp, ưu tiên kiểm soát an ninh mạng |
Lợi ích vượt trội khi sử dụng DNS over HTTPS
Kích hoạt DoH mang lại ba lợi ích lớn nhất: bảo vệ quyền riêng tư, chống giả mạo dữ liệu và hạn chế tình trạng bị chặn truy cập mạng do cấu hình DNS không an toàn.
Bảo vệ quyền riêng tư tối đa
Lợi ích rõ ràng nhất của DoH là khả năng ẩn danh các truy vấn tên miền khỏi sự giám sát của bên thứ ba. Khi sử dụng Wifi tại quán cafe hoặc sân bay, dữ liệu của bạn rất dễ bị những kẻ tấn công cùng mạng (packet sniffers) thu thập. Việc mã hóa dữ liệu khiến ISP hoặc tin tặc chỉ thấy bạn đang có một kết nối HTTPS chung chung, ngăn chặn triệt để việc họ lập hồ sơ hành vi duyệt web của bạn để bán quảng cáo.
Ngăn chặn tấn công giả mạo DNS
DoH đảm bảo tính toàn vẹn của dữ liệu phản hồi từ máy chủ DNS. Trong các cuộc tấn công giả mạo DNS (DNS Spoofing) hoặc tấn công trung gian (MitM), hacker thường cố tình thay đổi kết quả trả về, điều hướng bạn đến một trang web ngân hàng giả mạo để đánh cắp tài khoản. Bằng cách mã hóa luồng giao tiếp và kết hợp hiểu biết Về chỉ số DNS TTL để quản lý bộ nhớ đệm an toàn, DoH giúp thiết bị xác thực chính xác nguồn gốc dữ liệu, loại bỏ rủi ro bị chèn IP độc hại.
Hướng dẫn cách bật DNS over HTTPS trên các thiết bị
Việc cấu hình DoH hiện nay rất đơn giản, hoàn toàn miễn phí và được hỗ trợ sẵn trên hầu hết các trình duyệt cũng như hệ điều hành hiện đại. Dưới đây là các thao tác chuẩn xác nhất để bạn tự thiết lập.
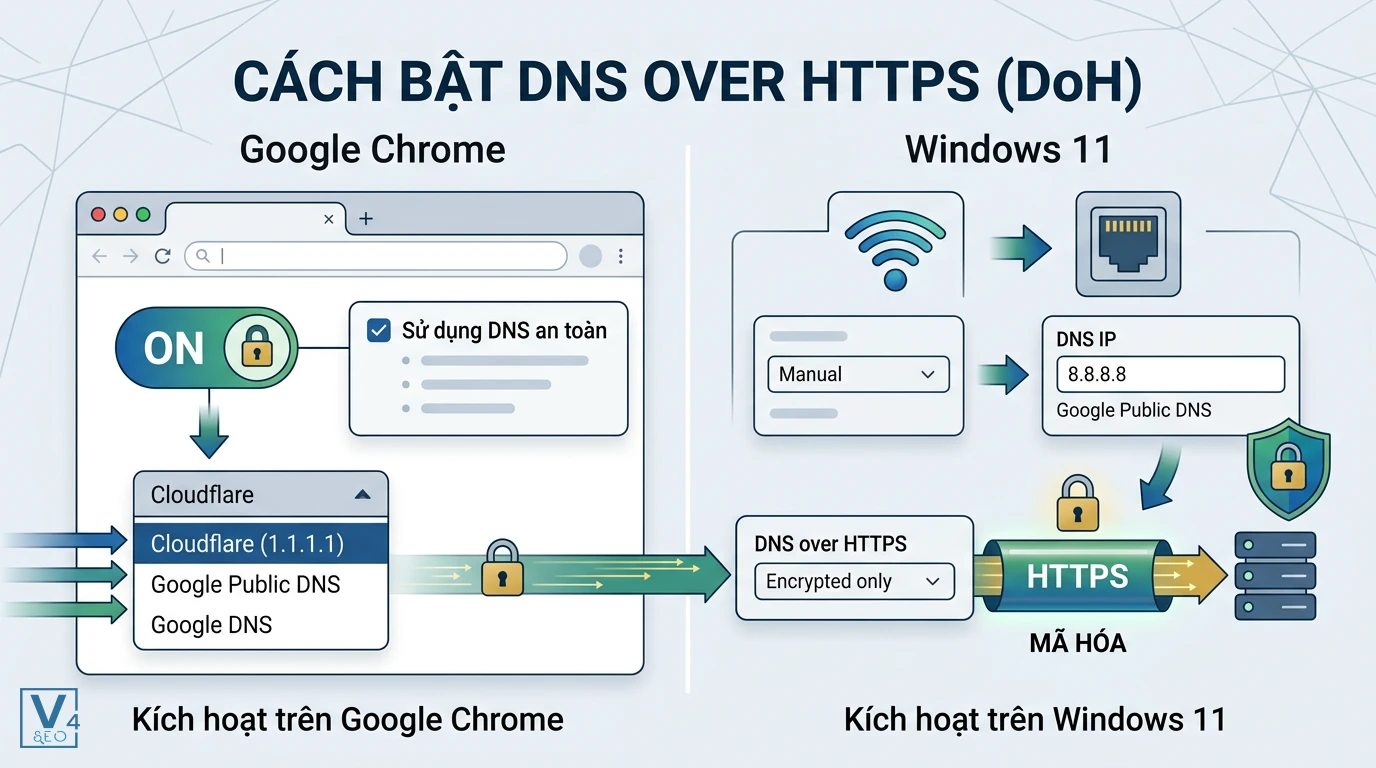
Kích hoạt DoH trên Google Chrome
Trình duyệt Chrome cho phép bạn bật tính năng bảo mật DNS trực tiếp trong phần cài đặt quyền riêng tư.
Bạn mở Chrome, truy cập vào mục Cài đặt (Settings), sau đó tìm đến phần Quyền riêng tư và bảo mật (Privacy and Security). Tiếp theo, nhấp vào mục Bảo mật (Security) và cuộn xuống tìm tùy chọn “Sử dụng DNS an toàn” (Use secure DNS).
Tại đây, bạn hãy bật công tắc kích hoạt và chọn một nhà cung cấp dịch vụ DNS uy tín từ danh sách thả xuống, ví dụ như Cloudflare (1.1.1.1) hoặc Google Public DNS.
Kích hoạt DoH trên Windows 11
Cấu hình DoH ở cấp độ hệ điều hành sẽ giúp bảo vệ toàn bộ lưu lượng mạng của các ứng dụng trên máy tính, không chỉ riêng trình duyệt web.
Đầu tiên, bạn mở Settings trên Windows 11 và chọn Network & internet. Nhấp vào thuộc tính mạng mà bạn đang kết nối (Wifi hoặc Ethernet).
Tại mục DNS server assignment, bạn chọn Edit và chuyển sang chế độ Manual. Bật IPv4, nhập địa chỉ IP của máy chủ DNS hỗ trợ DoH (như 8.8.8.8 của Google). Cuối cùng, ở phần DNS over HTTPS, bạn chọn chế độ “Encrypted only” để bắt buộc hệ thống luôn sử dụng kết nối mã hóa.
Những hạn chế và lưu ý khi sử dụng DNS over HTTPS
Mặc dù tăng cường đáng kể quyền riêng tư, DoH không phải là giải pháp bảo mật vạn năng và vẫn tồn tại một số giới hạn kỹ thuật nhất định mà người dùng cần nắm rõ.
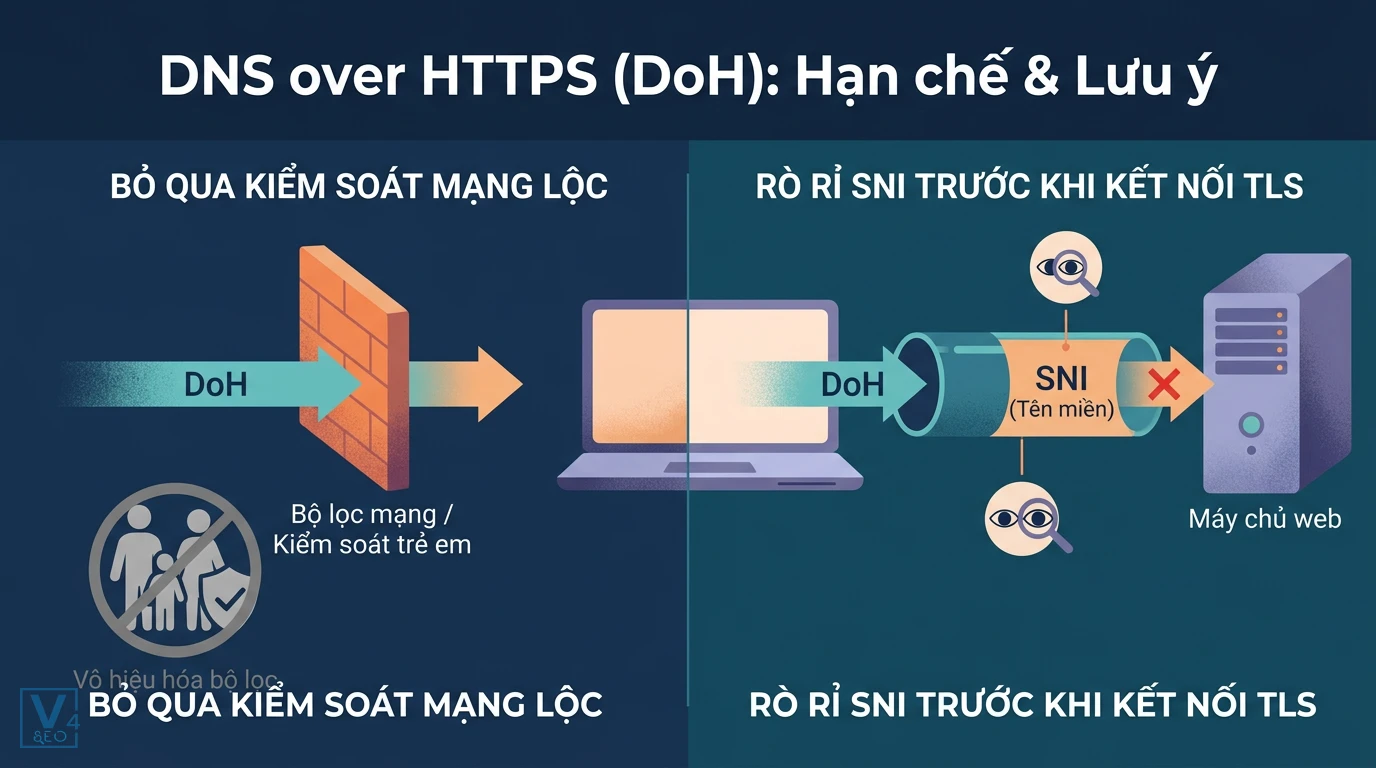
Thứ nhất, DoH không giải quyết được vấn đề rò rỉ thông tin qua SNI (Server Name Indication). Trong quá trình thiết lập kết nối TLS ban đầu, tên miền trang web vẫn có thể bị lộ dưới dạng văn bản thuần trừ khi máy chủ đích hỗ trợ công nghệ ECH (Encrypted Client Hello).
Thứ hai, việc sử dụng DoH có thể gây khó khăn cho việc quản lý mạng nội bộ. Các bộ lọc nội dung độc hại hoặc tính năng kiểm soát trẻ em (Parental Controls) được cài đặt trên Router Wifi gia đình sẽ bị vô hiệu hóa, vì DoH đã mã hóa và vượt qua các rào cản này. Đội ngũ chuyên gia tại V4SEO luôn khuyến cáo người dùng nên kết hợp DoH với các giải pháp bảo mật thiết bị đầu cuối để đạt được hiệu quả an toàn thông tin toàn diện nhất.
Câu hỏi thường gặp
Sử dụng DNS over HTTPS có làm giảm tốc độ Internet không
Quá trình mã hóa và giải mã dữ liệu có thể làm tăng độ trễ (latency) thêm một vài mili giây trong lần truy vấn đầu tiên. Tuy nhiên, nhờ cơ chế lưu trữ bộ nhớ đệm (caching) của trình duyệt và hệ điều hành, sự khác biệt này là cực kỳ nhỏ và hầu như không thể nhận ra trong quá trình sử dụng thực tế.
DNS over HTTPS có thay thế được dịch vụ VPN không
Câu trả lời là không. DoH chỉ mã hóa bước truy vấn tên miền để tìm địa chỉ IP. Trong khi đó, VPN (Mạng riêng ảo) mã hóa toàn bộ lưu lượng truy cập Internet của thiết bị và ẩn đi địa chỉ IP thật của bạn. DoH là một lớp bảo mật bổ sung, không phải là công cụ ẩn danh hoàn toàn.
Cách kiểm tra xem DNS over HTTPS đã hoạt động chưa
Sau khi cấu hình, bạn có thể truy cập vào trang kiểm tra bảo mật của Cloudflare (tại địa chỉ 1.1.1.1/help). Nếu dòng thông tin “Using DNS over HTTPS (DoH)” hiển thị trạng thái “Yes”, điều đó có nghĩa là thiết bị của bạn đã được bảo vệ thành công.
Nhà cung cấp mạng ISP có thể chặn giao thức DoH không
Việc chặn DoH là rất khó khăn đối với các nhà mạng. Vì DoH sử dụng chung cổng Port 443 với lưu lượng HTTPS thông thường, việc chặn cổng này đồng nghĩa với việc vô hiệu hóa quyền truy cập vào hầu hết các trang web an toàn trên toàn cầu như Google, Facebook hay các dịch vụ ngân hàng.
DoH ảnh hưởng thế nào đến các bộ lọc nội dung gia đình
DoH có khả năng vượt qua các bộ lọc DNS truyền thống được thiết lập ở cấp độ Router. Do đó, trẻ em có thể vô tình hoặc cố ý truy cập vào các nội dung không phù hợp. Để khắc phục, phụ huynh cần cấu hình chặn DoH ở cấp độ thiết bị hoặc sử dụng các phần mềm quản lý gia đình chuyên dụng.