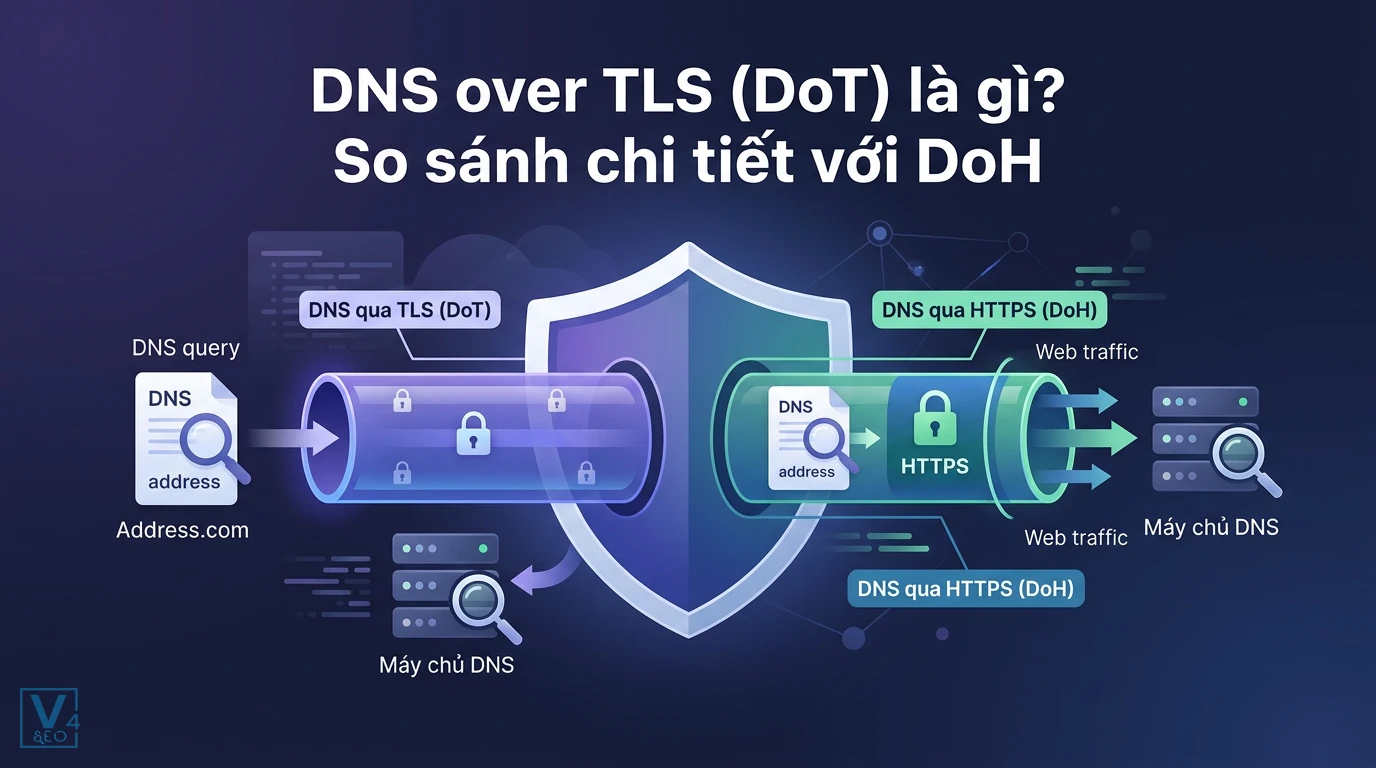
Khi truy cập internet, hầu hết người dùng đều tin tưởng vào biểu tượng ổ khóa HTTPS trên trình duyệt để đảm bảo an toàn. Tuy nhiên, có một lỗ hổng bảo mật thường bị bỏ qua: các truy vấn tên miền ban đầu vẫn được gửi đi dưới dạng văn bản thuần túy (plaintext). Điều này giống như việc bạn gửi một tấm bưu thiếp mở, cho phép bất kỳ ai trên đường truyền mạng cũng có thể đọc được bạn đang muốn truy cập vào trang web nào. Để giải quyết bài toán “bảo mật chặng cuối” này, giao thức DNS over TLS (DoT) đã ra đời như một giải pháp mã hóa toàn diện.
Khái niệm DNS over TLS (DoT) là gì
DNS over TLS (DoT) là một giao thức bảo mật mạng dùng để mã hóa các truy vấn và phản hồi của Hệ thống phân giải tên miền (DNS) thông qua giao thức Transport Layer Security (TLS). Mục tiêu chính của DoT là bảo vệ quyền riêng tư của người dùng, ngăn chặn hành vi nghe lén và giảm thiểu nguy cơ bị tấn công giả mạo DNS (DNS spoofing) bằng cách bọc dữ liệu trong một đường truyền bảo mật.
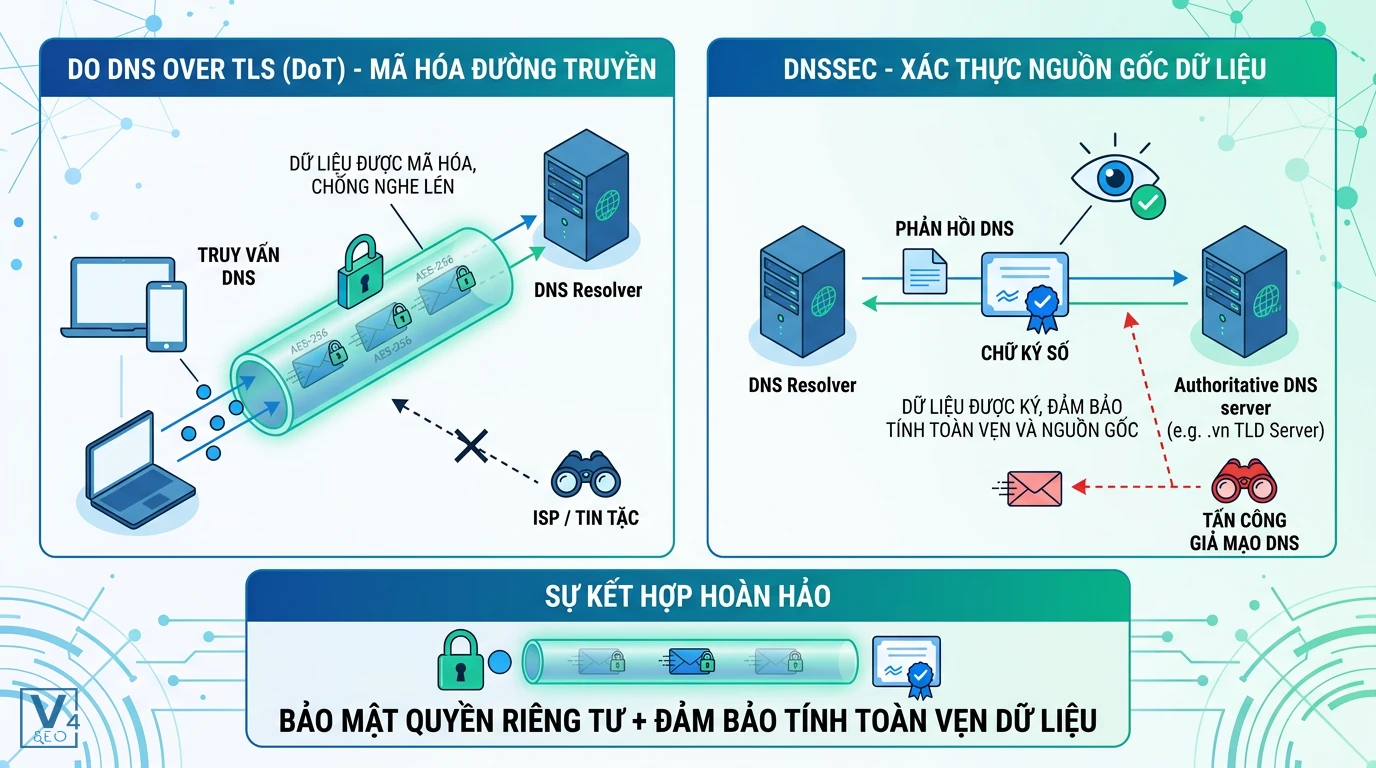
Theo tiêu chuẩn IETF RFC 7858, thay vì sử dụng cổng 53 truyền thống với dữ liệu không mã hóa, DoT chuyển hướng toàn bộ lưu lượng qua cổng chuyên dụng TCP 853. Khi tìm hiểu Về quy trình DNS Lookup, bạn sẽ thấy rằng ở mô hình cũ, nhà cung cấp dịch vụ internet (ISP) hoặc tin tặc có thể dễ dàng theo dõi lịch sử duyệt web của bạn. Với DoT, truy vấn đó được đặt vào một “phong bì dán kín”, chỉ có thiết bị của bạn và máy chủ DNS mới có thể giải mã và đọc được nội dung.
Sự khác biệt giữa mã hóa kết nối và xác thực dữ liệu
Nhiều người thường nhầm lẫn giữa DoT và DNSSEC, nhưng thực tế đây là hai công nghệ bổ trợ cho nhau. DoT tập trung vào việc mã hóa đường truyền để không ai có thể đọc lén dữ liệu khi nó đang di chuyển trên mạng.
Trong khi đó, DNSSEC (Domain Name System Security Extensions) có nhiệm vụ xác thực nguồn gốc dữ liệu. DNSSEC sử dụng chữ ký số để đảm bảo rằng phản hồi DNS bạn nhận được thực sự đến từ máy chủ có thẩm quyền và không bị chỉnh sửa giữa chừng. Việc kết hợp cả hai sẽ mang lại một hệ thống mạng vừa bảo mật quyền riêng tư vừa đảm bảo tính toàn vẹn của dữ liệu.
Cơ chế hoạt động của giao thức DNS over TLS
DoT hoạt động bằng cách thiết lập một kết nối TLS bảo mật qua cổng TCP 853 trước khi gửi bất kỳ truy vấn DNS nào. Quá trình này đảm bảo rằng ngay từ byte dữ liệu đầu tiên được truyền đi, mọi thông tin đều đã được mã hóa an toàn.
Cơ chế bắt tay (handshake) của DoT diễn ra theo các bước kỹ thuật sau:
- Thiết lập kết nối TCP: Thiết bị của người dùng (client) gửi yêu cầu kết nối TCP đến máy chủ phân giải DNS (resolver) qua cổng 853.
- Bắt tay TLS (TLS Handshake): Hai bên tiến hành trao đổi chứng chỉ bảo mật, xác thực danh tính của máy chủ và thống nhất khóa mã hóa chung.
- Truyền tải dữ liệu: Sau khi đường hầm TLS được thiết lập thành công, các truy vấn DNS mới bắt đầu được gửi đi bên trong đường hầm này.
- Duy trì phiên kết nối: Để tránh độ trễ cho các lần truy vấn sau, DoT sử dụng các kỹ thuật tối ưu như TLS session resumption và TCP Fast Open để duy trì kết nối mà không cần bắt tay lại từ đầu.
Vai trò của cổng kết nối TCP 853
IETF đã chỉ định cổng 853 dành riêng cho DoT để tách biệt hoàn toàn lưu lượng DNS mã hóa khỏi các loại dữ liệu mạng khác. Việc sử dụng một cổng riêng biệt mang lại lợi thế lớn cho các quản trị viên hệ thống mạng. Họ có thể dễ dàng nhận diện, giám sát hoặc thiết lập các quy tắc tường lửa (firewall) để quản lý lưu lượng DoT mà không làm ảnh hưởng đến các dịch vụ web thông thường.
So sánh chi tiết giữa DNS over TLS (DoT) và DNS over HTTPS (DoH)
DoT hoạt động ở tầng giao vận (Transport Layer) qua cổng 853, trong khi DoH hoạt động ở tầng ứng dụng (Application Layer) qua cổng 443. Mặc dù cả hai đều sử dụng TLS để mã hóa truy vấn DNS, triết lý hoạt động và môi trường ứng dụng của chúng lại có sự khác biệt rõ rệt.
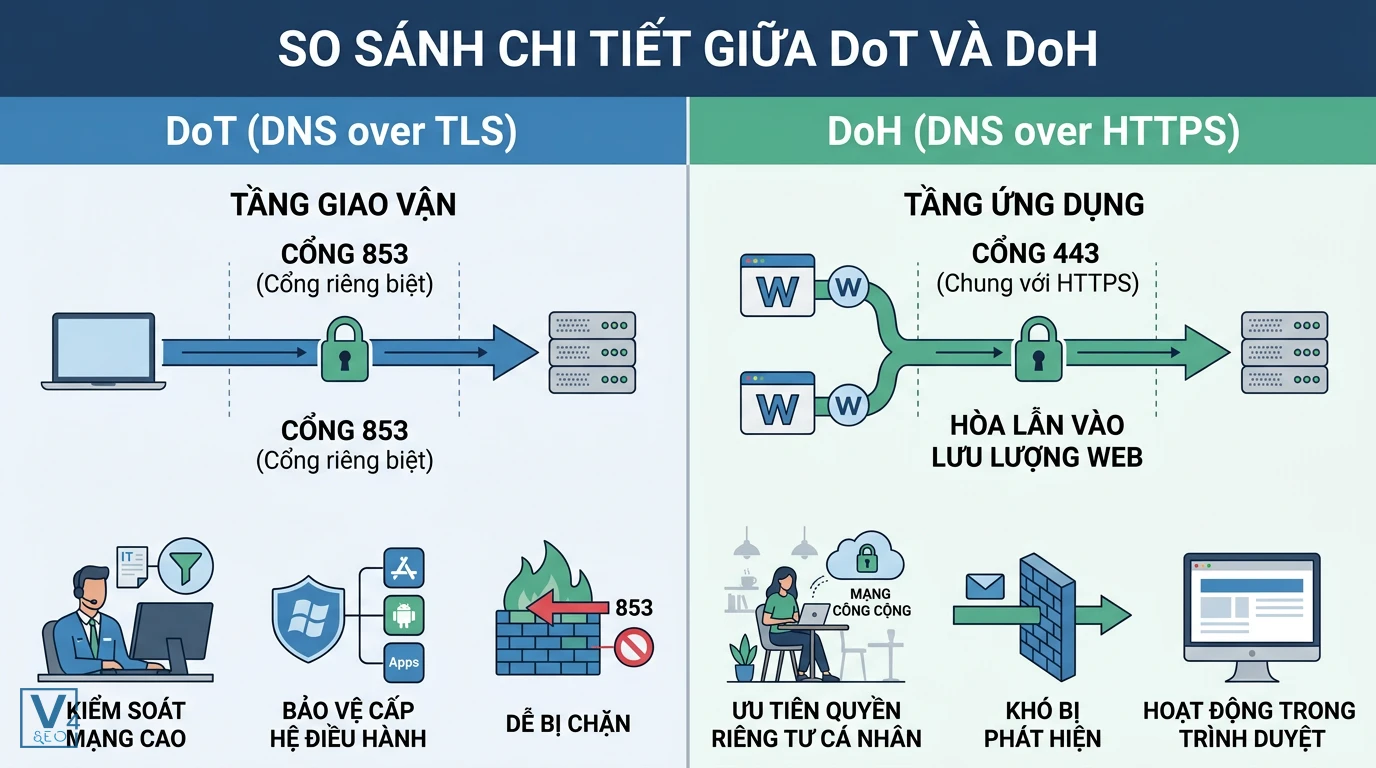
Để hiểu rõ hơn về cách DoH ẩn mình trong lưu lượng web, bạn có thể tham khảo thêm về Cơ chế hoạt động của DNS over HTTPS DoH. Dưới đây là bảng so sánh trực quan giữa hai giao thức này:
|
Tiêu chí so sánh |
DNS over TLS (DoT) |
DNS over HTTPS (DoH) |
|
Tầng hoạt động |
Tầng giao vận (Transport Layer) |
Tầng ứng dụng (Application Layer) |
|
Cổng kết nối (Port) |
TCP 853 (Cổng chuyên dụng) |
TCP 443 (Chung với HTTPS) |
|
Khả năng vượt tường lửa |
Dễ bị chặn nếu quản trị viên đóng cổng 853 |
Rất khó bị chặn vì hòa lẫn vào lưu lượng web |
|
Hiệu suất |
Nhanh hơn do ít lớp bọc dữ liệu (overhead) |
Chậm hơn một chút do phải bọc qua giao thức HTTP |
|
Mức độ kiểm soát mạng |
Cao (Phù hợp cho doanh nghiệp quản lý) |
Thấp (Khó giám sát nội bộ) |
Khi nào nên chọn DoT cho hệ thống mạng
DoT là lựa chọn lý tưởng cho các môi trường mạng doanh nghiệp, trường học hoặc tổ chức cần sự kiểm soát chặt chẽ. Vì DoT sử dụng cổng 853 riêng biệt, đội ngũ IT có thể dễ dàng theo dõi lưu lượng, ngăn chặn các máy chủ DNS không được phê duyệt và áp dụng các chính sách lọc nội dung độc hại. Hơn nữa, DoT thường được cấu hình ở cấp độ hệ điều hành, giúp bảo vệ toàn bộ ứng dụng trên thiết bị chứ không chỉ riêng trình duyệt web.
Khi nào DoH là lựa chọn tối ưu hơn
DoH lại tỏa sáng trong các kịch bản ưu tiên quyền riêng tư cá nhân trên các mạng công cộng hoặc mạng bị kiểm duyệt gắt gao. Do sử dụng chung cổng 443 với lưu lượng web HTTPS thông thường, DoH rất khó bị các nhà mạng hoặc tường lửa phát hiện và ngăn chặn. Đây là giải pháp hoàn hảo khi bạn sử dụng Wi-Fi tại quán cà phê, sân bay và muốn đảm bảo không ai có thể can thiệp vào truy vấn của mình.
Lợi ích vượt trội khi sử dụng DNS over TLS
Việc triển khai DoT mang lại một lớp áo giáp vững chắc cho hệ thống mạng, bảo vệ quyền riêng tư, ngăn chặn giả mạo DNS và cung cấp khả năng bảo mật toàn diện cho mọi ứng dụng trên thiết bị.
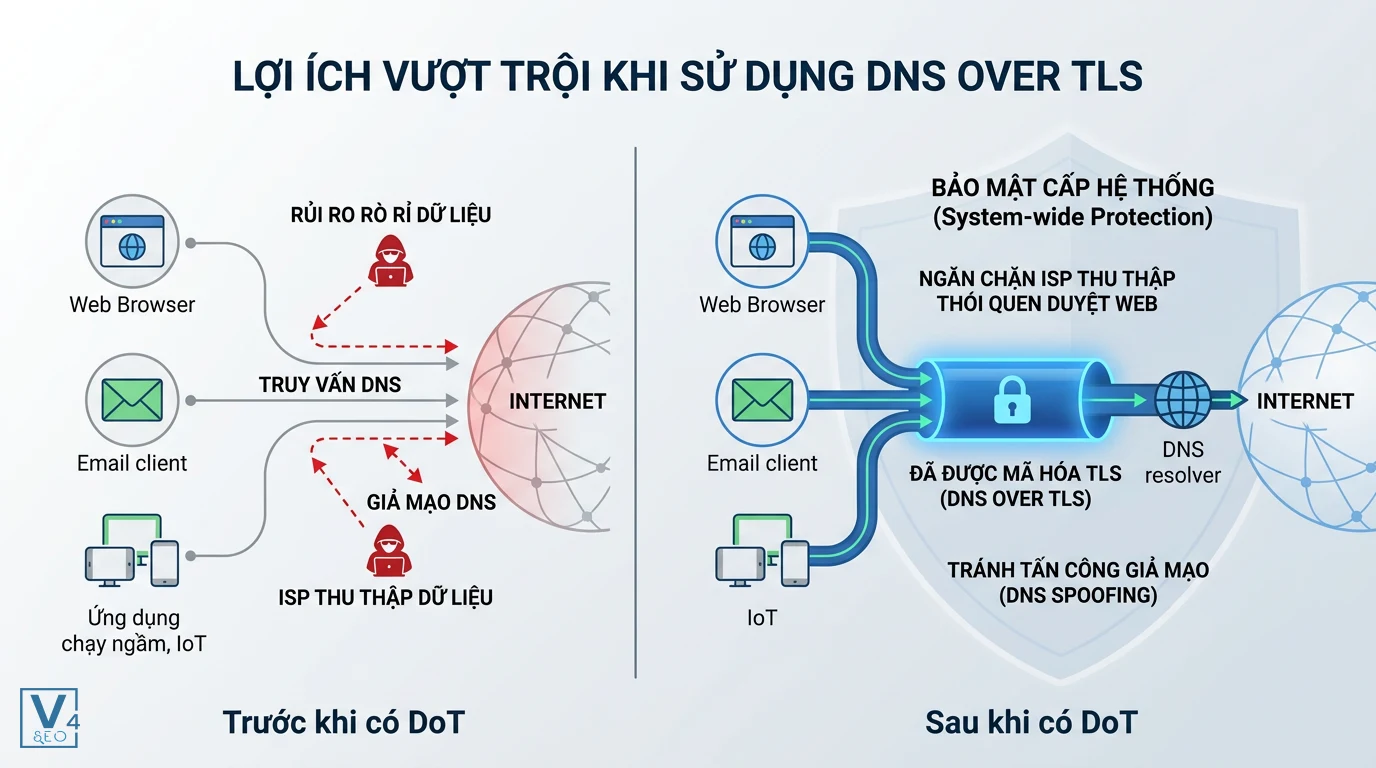
- Bảo vệ quyền riêng tư tối đa: DoT ngăn chặn các nhà cung cấp dịch vụ internet (ISP) và các bên thứ ba thu thập, lập hồ sơ hoặc bán dữ liệu về thói quen duyệt web của bạn.
- Ngăn chặn tấn công giả mạo (DNS Spoofing): Nhờ lớp mã hóa TLS, tin tặc không thể thực hiện các cuộc tấn công xen giữa (Man-in-the-Middle) để điều hướng bạn đến các trang web lừa đảo.
- Bảo mật cấp hệ thống (System-wide encryption): Khác với một số cấu hình chỉ hoạt động trên trình duyệt, DoT bảo vệ mọi truy vấn từ các ứng dụng chạy ngầm, email client và cả các thiết bị IoT trong mạng.
- Đảm bảo tính toàn vẹn dữ liệu: Hạn chế tối đa tình trạng bị nhà mạng chèn quảng cáo rác vào các trang web không có HTTPS.
Trong quá trình quản trị website và hệ thống, bên cạnh việc xử lý các vấn đề kỹ thuật chuyên sâu như Xử lý lỗi xung đột giữa hreflang và redirect, việc thiết lập hạ tầng mạng an toàn với DoT là một bước tiến quan trọng giúp bảo vệ dữ liệu nội bộ khỏi các rủi ro rò rỉ không đáng có.
Hướng dẫn cấu hình DNS over TLS trên các thiết bị phổ biến
Việc cấu hình DoT hiện nay rất dễ dàng thông qua tính năng Private DNS trên Android hoặc cài đặt mạng gốc trên Windows 11. Bạn có thể sử dụng các nhà cung cấp DNS công cộng uy tín hỗ trợ DoT như Cloudflare (1.1.1.1), Google Public DNS (8.8.8.8) hoặc Quad9.
Cấu hình Private DNS trên điện thoại Android
Hệ điều hành Android (từ phiên bản 9 trở lên) hỗ trợ DoT gốc thông qua tính năng Private DNS. Lưu ý rằng bạn cần nhập tên miền (hostname) của nhà cung cấp thay vì địa chỉ IP.
- Truy cập vào Cài đặt (Settings) > Kết nối (Connections) > Cài đặt kết nối khác (More connection settings).
- Nhấn vào mục DNS cá nhân (Private DNS).
- Chọn tùy chọn Tên máy chủ của nhà cung cấp DNS cá nhân (Private DNS provider hostname).
- Nhập hostname của nhà cung cấp, ví dụ: 1dot1dot1dot1.cloudflare-dns.com (Cloudflare) hoặc dns.google (Google).
- Nhấn Lưu để hoàn tất.
Kích hoạt DNS over TLS trên Windows 11
Windows 11 đã tích hợp sẵn khả năng mã hóa DNS ngay trong phần cài đặt mạng hệ thống.
- Mở Settings > Network & internet.
- Chọn kết nối mạng bạn đang sử dụng (Wi-Fi hoặc Ethernet).
- Tìm đến phần DNS server assignment và nhấn Edit.
- Chuyển sang chế độ Manual, bật IPv4.
- Nhập địa chỉ IP của máy chủ DNS (ví dụ: 1.1.1.1 cho Preferred DNS).
- Tại mục DNS over HTTPS/TLS, chọn Encrypted only (DNS over HTTPS/TLS) tùy thuộc vào giao thức mà hệ thống ưu tiên.
Các câu hỏi thường gặp về DNS over TLS (DoT)
Sử dụng DNS over TLS có làm chậm tốc độ duyệt web không
Việc thiết lập kết nối TLS ban đầu có thể tăng độ trễ thêm vài mili giây do quá trình bắt tay bảo mật. Tuy nhiên, nhờ các công nghệ tối ưu như TLS session resumption và TCP Fast Open, tốc độ duyệt web thực tế gần như không có sự khác biệt cảm nhận được so với DNS truyền thống.
Cách kiểm tra xem thiết bị đã kích hoạt DoT thành công chưa
Bạn có thể truy cập vào các trang web kiểm tra bảo mật của nhà cung cấp DNS. Ví dụ, nếu sử dụng Cloudflare, hãy truy cập trang 1.1.1.1/help. Nếu hệ thống báo “Using DNS over TLS (DoT): Yes”, nghĩa là bạn đã cấu hình thành công.
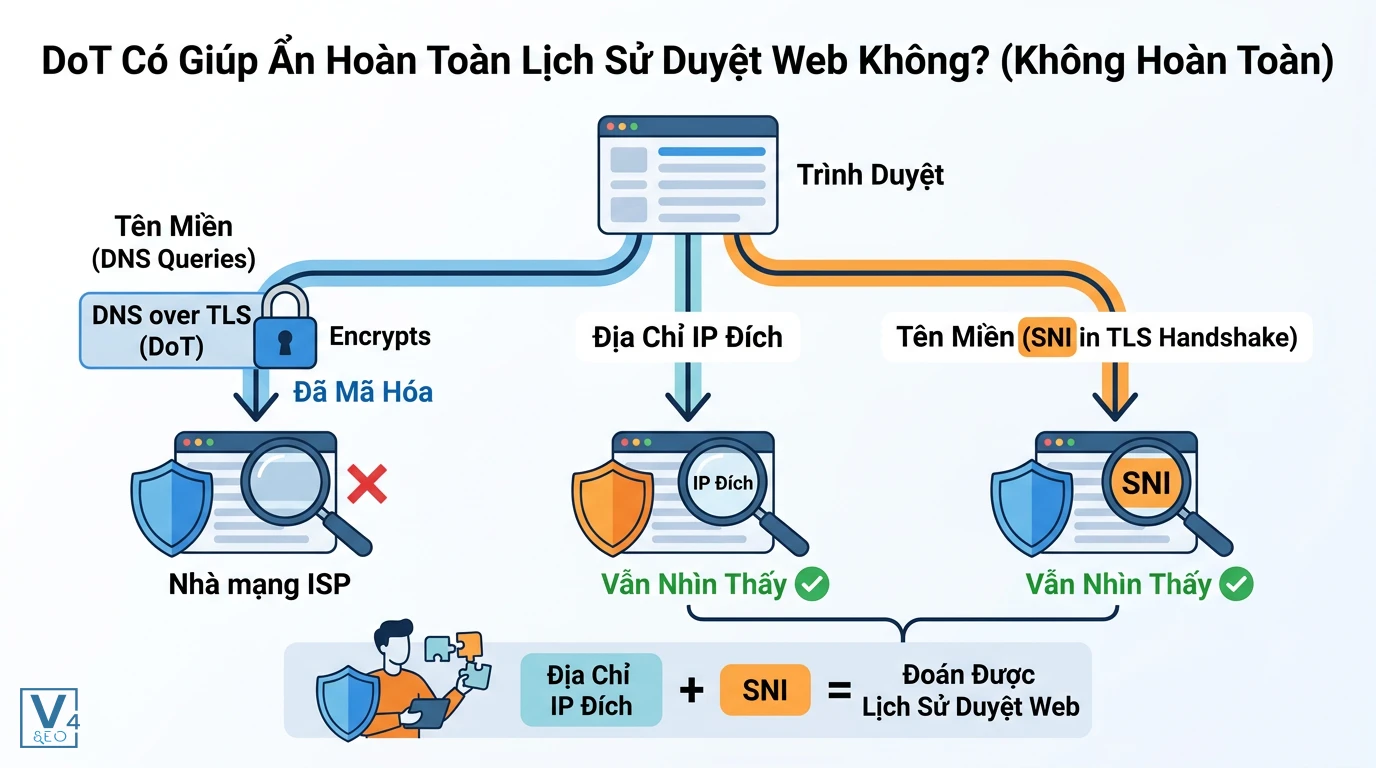
DoT có giúp ẩn hoàn toàn lịch sử duyệt web khỏi nhà mạng không
Không hoàn toàn. DoT chỉ mã hóa các truy vấn tên miền (DNS). Nhà mạng (ISP) vẫn có thể nhìn thấy địa chỉ IP đích mà bạn kết nối và tên miền thông qua trường SNI (Server Name Indication) trong quá trình bắt tay TLS của trang web. Để ẩn danh hoàn toàn, bạn cần sử dụng thêm VPN kết hợp với công nghệ ECH (Encrypted Client Hello).
Tại sao cổng 853 của DoT đôi khi bị chặn trên mạng công cộng
Các quản trị viên mạng công cộng (như tại sân bay, khách sạn) hoặc mạng doanh nghiệp thường chặn cổng 853 để bắt buộc thiết bị của bạn phải sử dụng máy chủ DNS nội bộ của họ. Điều này giúp họ kiểm soát băng thông, lọc nội dung độc hại hoặc ngăn chặn việc người dùng vượt qua các chính sách tường lửa đã được thiết lập.
Có thể kích hoạt đồng thời cả DoT và DoH trên cùng thiết bị không
Thông thường, một thiết bị hoặc ứng dụng chỉ sử dụng một giao thức mã hóa DNS tại một thời điểm để tránh xung đột. Tuy nhiên, bạn có thể cấu hình DoT ở cấp độ hệ điều hành (để bảo vệ toàn bộ ứng dụng) và đồng thời bật DoH riêng biệt bên trong một trình duyệt web cụ thể (như Chrome hoặc Firefox) để trình duyệt đó sử dụng luồng phân giải độc lập.
Nếu doanh nghiệp của bạn đang tìm kiếm các giải pháp tối ưu hóa hạ tầng website, tăng cường bảo mật kỹ thuật và cải thiện hiệu suất tổng thể, đội ngũ chuyên gia tại V4SEO luôn sẵn sàng hỗ trợ. Việc kết hợp giữa một nền tảng mạng an toàn và chiến lược kỹ thuật chuẩn mực sẽ tạo ra nền móng vững chắc cho sự phát triển bền vững trên môi trường số.