Trong bối cảnh các cuộc tấn công mạng nhắm vào website ngày càng tinh vi, các giải pháp bảo mật thông thường dần trở nên quá tải và bộc lộ nhiều điểm yếu. Việc trang bị một “lá chắn thép” chuyên dụng để bảo vệ dữ liệu, ngăn chặn hacker và duy trì hoạt động ổn định của hệ thống là điều kiện tiên quyết đối với mọi doanh nghiệp hiện nay.
Khái niệm WAF là gì
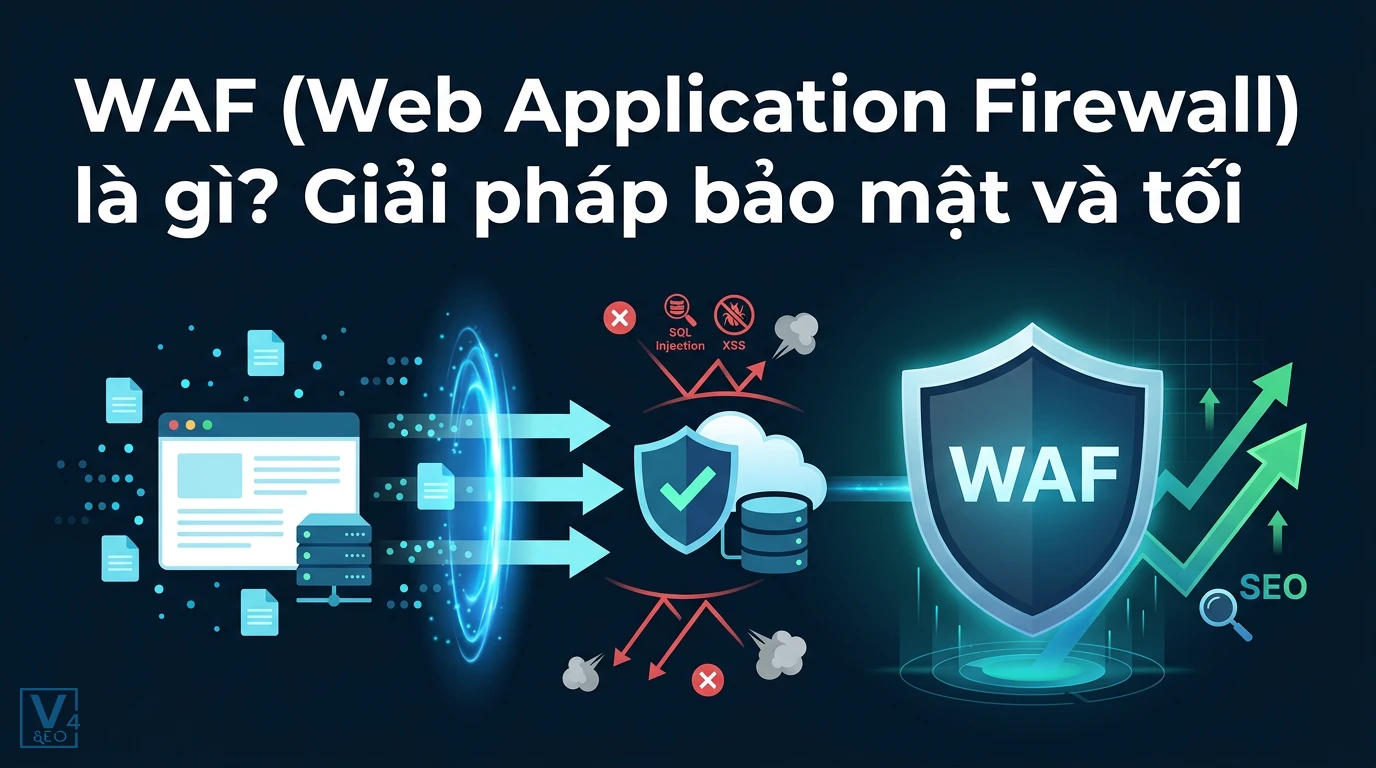
WAF (Web Application Firewall) hay tường lửa ứng dụng web là giải pháp bảo mật chuyên dụng hoạt động ở tầng ứng dụng (Layer 7) nhằm giám sát, lọc và chặn đứng các lưu lượng truy cập HTTP/HTTPS độc hại hướng vào website hoặc API của doanh nghiệp.
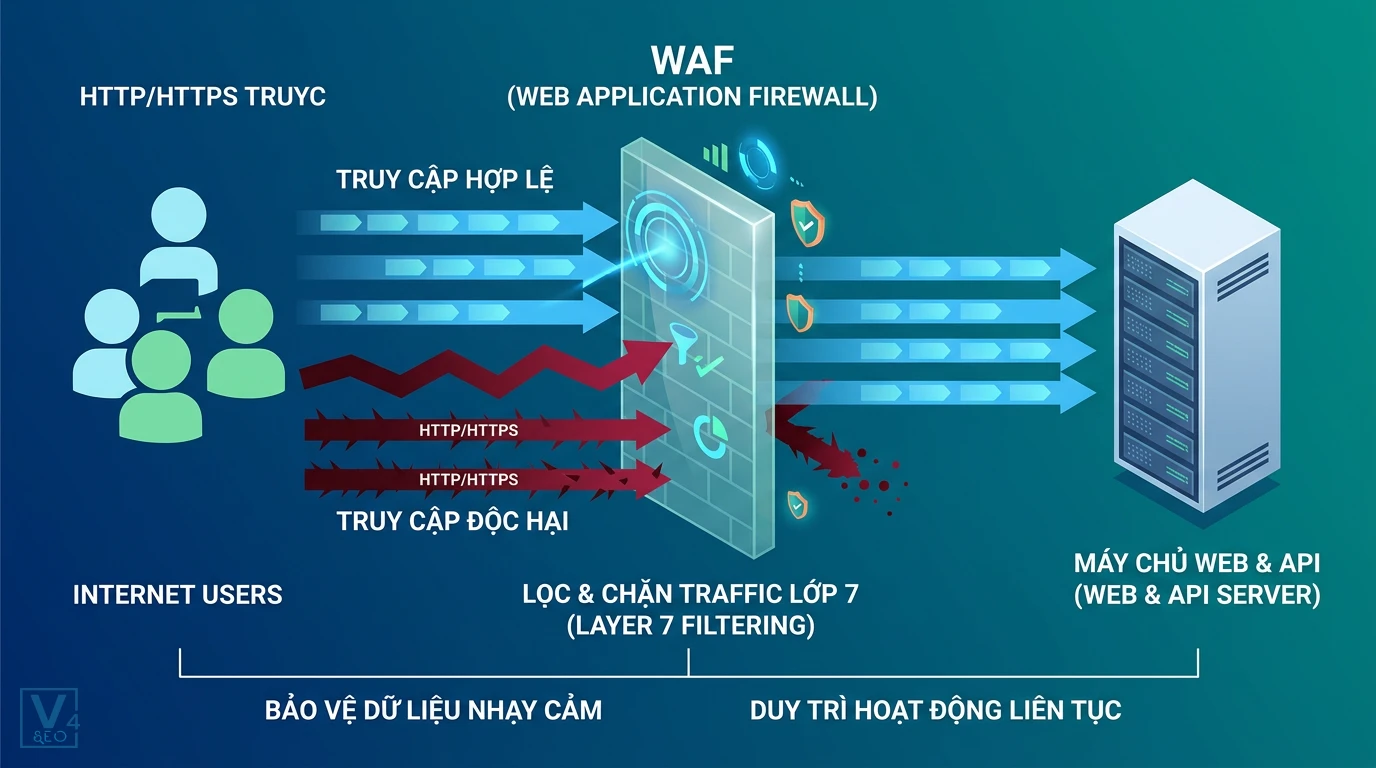
Hiểu một cách đơn giản, tường lửa ứng dụng web đóng vai trò như một lớp bảo vệ trung gian đứng giữa người dùng internet và máy chủ web. Nhiệm vụ chính của hệ thống này là phân tích và loại bỏ các yêu cầu truy cập bất thường trước khi chúng có cơ hội tiếp cận và gây hại cho ứng dụng.
Việc bảo vệ dữ liệu nhạy cảm ở tầng ứng dụng không chỉ giúp ngăn chặn rò rỉ thông tin mà còn đảm bảo website luôn trong trạng thái hoạt động liên tục. Khi kết hợp WAF với các phương pháp tối ưu hóa trải nghiệm người dùng như Kỹ thuật prerender để tối ưu hóa hiệu suất website, doanh nghiệp có thể xây dựng một nền tảng web vừa an toàn vừa đạt hiệu suất cao.
Cơ chế hoạt động của tường lửa ứng dụng web WAF
WAF hoạt động dựa trên mô hình Reverse Proxy (Proxy đảo ngược), kiểm tra chi tiết mọi request HTTP/HTTPS trước khi quyết định chuyển tiếp chúng đến máy chủ web. Cơ chế này giúp ẩn giấu địa chỉ IP thực của máy chủ và tạo ra một điểm kiểm soát tập trung.
Hoạt động ở tầng ứng dụng Layer 7
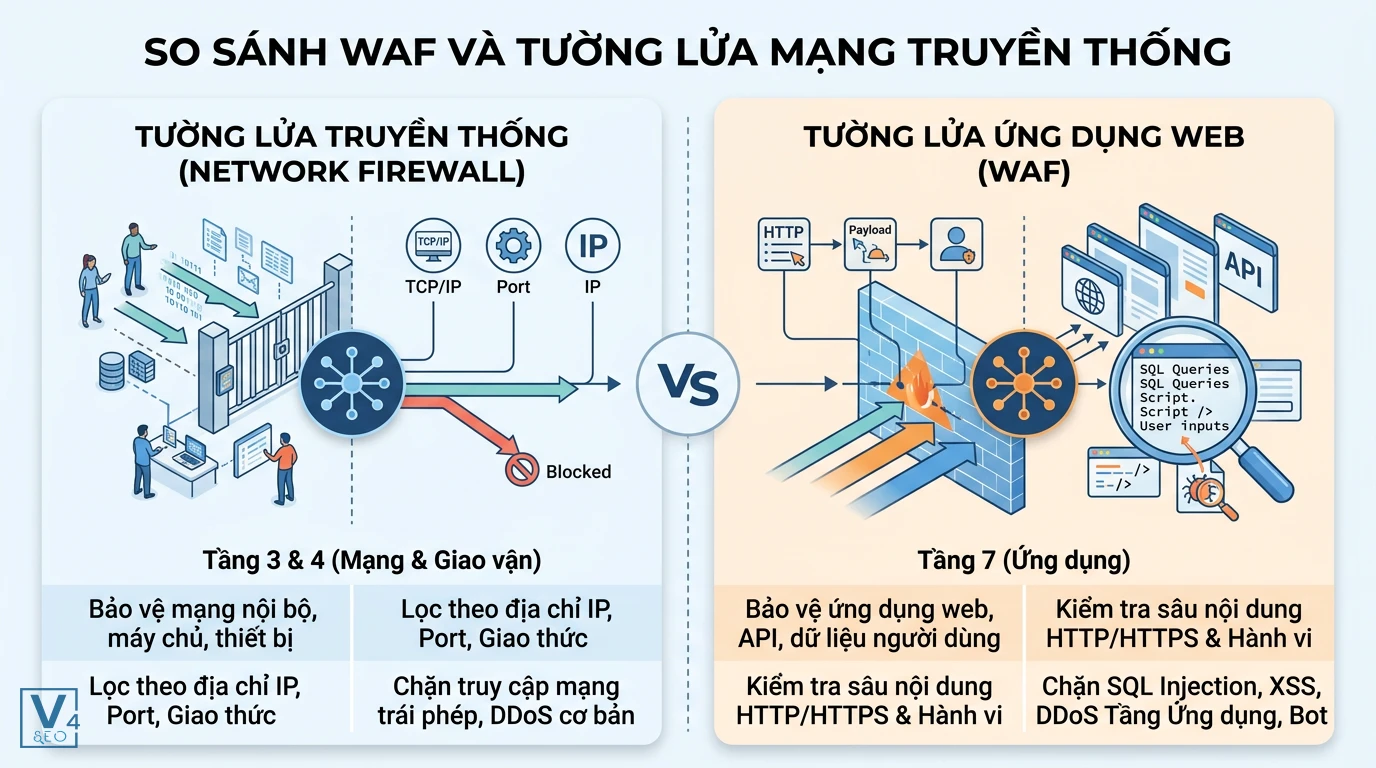
WAF hoạt động tại Layer 7 (Application Layer) trong mô hình OSI, cho phép hệ thống hiểu được ngữ cảnh chi tiết của các yêu cầu web. Khác với việc chỉ kiểm tra địa chỉ IP hay cổng kết nối ở các tầng thấp hơn, việc can thiệp vào Layer 7 giúp WAF đọc hiểu sâu nội dung của các gói tin truyền tải.
Nhờ khả năng này, tường lửa ứng dụng web có thể phân biệt được đâu là một truy cập hợp lệ từ người dùng thật và đâu là một đoạn mã độc được ngụy trang tinh vi dưới dạng truy vấn cơ sở dữ liệu.
Cơ chế phân tích và lọc lưu lượng truy cập
WAF sử dụng các bộ quy tắc bảo mật (policies) được cập nhật liên tục để nhận diện các mẫu hành vi độc hại. Quá trình phân tích diễn ra qua các bước kiểm tra nghiêm ngặt:
- Phân tích thành phần request: WAF bóc tách và kiểm tra kỹ lưỡng các phần header, query string và body của mọi phương thức HTTP (GET, POST, PUT, DELETE).
- Đối chiếu chữ ký tấn công (Attack Signatures): Hệ thống so sánh nội dung request với cơ sở dữ liệu chứa các mẫu tấn công đã biết để phát hiện rủi ro.
- Đưa ra quyết định: Nếu request an toàn, WAF chuyển tiếp đến máy chủ web. Nếu phát hiện bất thường, request sẽ bị chặn đứng ngay lập tức và hệ thống sẽ gửi cảnh báo cho quản trị viên.
So sánh WAF và tường lửa truyền thống Network Firewall
Bảng so sánh trực quan dưới đây sẽ chỉ ra những điểm khác biệt cốt lõi giữa WAF và Network Firewall, giúp bạn hiểu rõ tại sao hai giải pháp này cần hoạt động song song để tạo nên hệ thống phòng thủ đa lớp.
|
Tiêu chí so sánh |
Tường lửa ứng dụng web (WAF) |
Tường lửa truyền thống (Network Firewall) |
|
Tầng hoạt động (OSI) |
Tầng ứng dụng (Layer 7) |
Tầng mạng và giao vận (Layer 3 & 4) |
|
Đối tượng bảo vệ |
Ứng dụng web, API, dữ liệu người dùng |
Toàn bộ mạng nội bộ, máy chủ, thiết bị mạng |
|
Phương thức kiểm tra |
Phân tích sâu nội dung HTTP/HTTPS, hành vi người dùng |
Lọc địa chỉ IP, Port (cổng kết nối), giao thức mạng |
|
Khả năng chống tấn công |
Chặn SQL Injection, XSS, DDoS Layer 7, bot tặc |
Chặn truy cập trái phép vào mạng, DDoS Layer 3/4 |
|
Độ phức tạp cấu hình |
Cao, cần tinh chỉnh luật theo từng ứng dụng cụ thể |
Thấp hơn, cấu hình dựa trên quy tắc IP/Port tĩnh |
Các mô hình triển khai WAF phổ biến hiện nay
WAF được triển khai dưới ba mô hình chính: dựa trên mạng (Network-based), dựa trên máy chủ (Host-based) và dựa trên đám mây (Cloud-based). Việc lựa chọn mô hình nào phụ thuộc vào quy mô hạ tầng, ngân sách và yêu cầu bảo mật của từng doanh nghiệp.
Tường lửa WAF dựa trên mạng Network-based WAF
Network-based WAF là giải pháp phần cứng chuyên dụng được lắp đặt trực tiếp tại trung tâm dữ liệu (Data Center) của doanh nghiệp.
Ưu điểm lớn nhất của mô hình này là hiệu năng xử lý cực cao và độ trễ mạng gần như bằng không. Tuy nhiên, nhược điểm là chi phí đầu tư thiết bị ban đầu rất đắt đỏ và đòi hỏi đội ngũ kỹ sư bảo mật chuyên sâu để vận hành. Giải pháp này thường phù hợp với các ngân hàng hoặc tổ chức tài chính lớn.
Tường lửa WAF dựa trên máy chủ Host-based WAF
Host-based WAF là giải pháp phần mềm được cài đặt và tích hợp trực tiếp vào hệ điều hành của máy chủ ứng dụng web.
Mô hình này mang lại khả năng tùy biến sâu rộng và có chi phí rẻ hơn so với phần cứng chuyên dụng. Đổi lại, phần mềm WAF sẽ tiêu tốn trực tiếp tài nguyên (CPU, RAM) của máy chủ web và gây khó khăn trong việc quản lý đồng bộ nếu doanh nghiệp sở hữu nhiều server khác nhau.
Tường lửa WAF dựa trên đám mây Cloud-based WAF
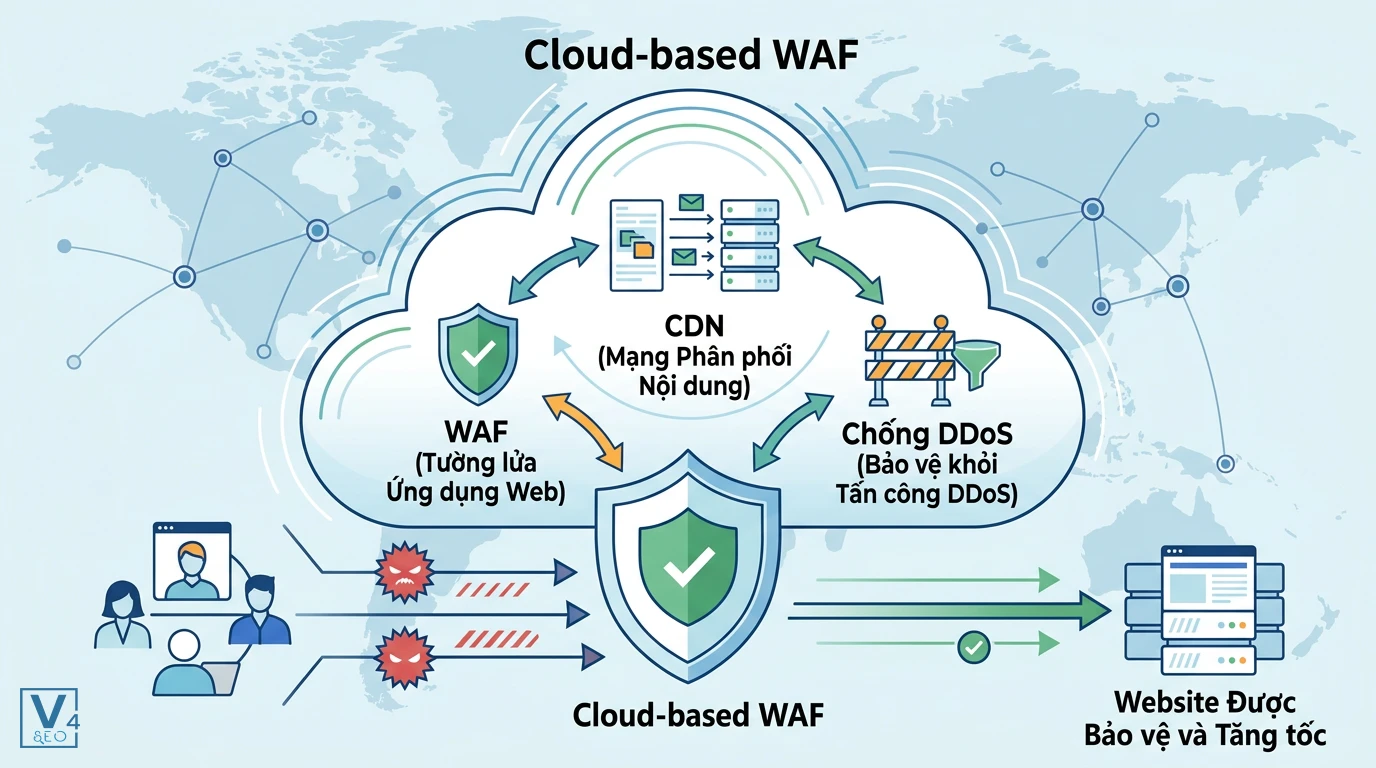
Cloud-based WAF là dịch vụ bảo mật đám mây (SaaS) cho phép triển khai cực kỳ nhanh chóng thông qua việc thay đổi bản ghi DNS, không yêu cầu cài đặt phần cứng hay phần mềm.
Giải pháp này không làm tiêu tốn tài nguyên máy chủ gốc và có chi phí linh hoạt trả theo tháng. Dù phụ thuộc vào hạ tầng của nhà cung cấp bên thứ ba, Cloud WAF vẫn là sự lựa chọn tối ưu nhất hiện nay dành cho các doanh nghiệp vừa và nhỏ hoặc các website thương mại điện tử cần triển khai bảo mật tức thì.
Tại sao website của bạn bắt buộc phải trang bị WAF
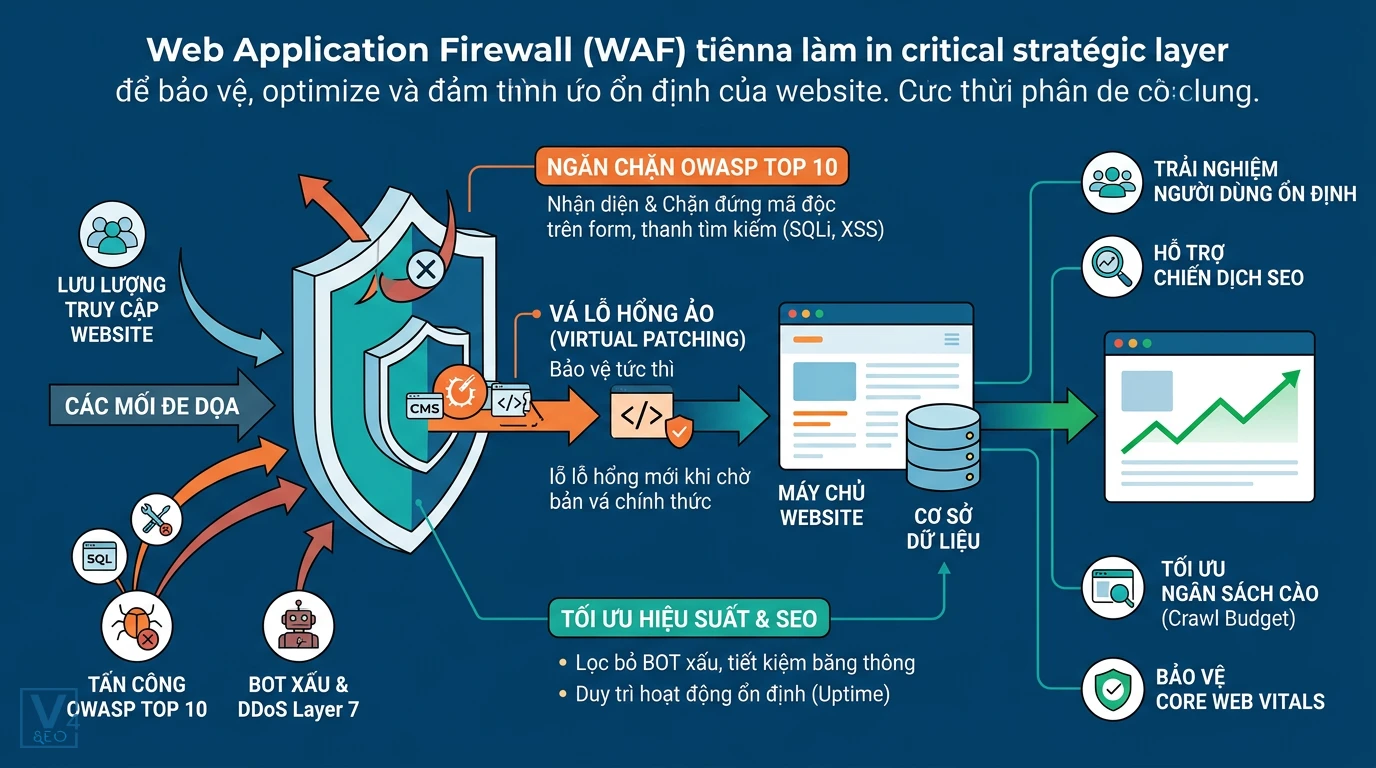
Trang bị WAF là bước đi chiến lược giúp bảo vệ website toàn diện trước các lỗ hổng bảo mật nguy hiểm, đồng thời đảm bảo trải nghiệm người dùng ổn định và hỗ trợ đắc lực cho các chiến dịch SEO.
Bảo vệ toàn diện trước danh sách OWASP Top 10
WAF được thiết kế chuyên biệt để nhận diện và ngăn chặn hiệu quả các lỗ hổng bảo mật phổ biến nhất theo tiêu chuẩn OWASP Top 10.
Khi một hacker cố tình chèn mã độc vào form đăng nhập hoặc thanh tìm kiếm, WAF sẽ ngay lập tức phát hiện các chuỗi ký tự bất thường. Nhờ đó, hệ thống có thể chặn đứng các cuộc tấn công nguy hiểm như SQL Injection (tiêm nhiễm cơ sở dữ liệu) hay Cross-Site Scripting (XSS) trước khi chúng kịp thực thi trên máy chủ.
Vá lỗ hổng ảo Virtual Patching bảo vệ tức thì
Virtual Patching (Vá lỗ hổng ảo) cho phép doanh nghiệp bảo vệ website khỏi các lỗ hổng mới phát hiện mà không cần can thiệp trực tiếp vào mã nguồn.
Đối với các website sử dụng mã nguồn mở chưa kịp cập nhật bản vá chính thức từ nhà phát triển, WAF sẽ áp dụng các quy tắc chặn lọc tạm thời tại biên mạng. Đây là giải pháp cứu cánh tuyệt vời giúp hệ thống an toàn tuyệt đối trong thời gian chờ lập trình viên xử lý lỗi code.
Tối ưu hóa hiệu suất website và hỗ trợ SEO
Bằng cách nhận diện và lọc bỏ các bot xấu, lưu lượng truy cập ảo hoặc các đợt tấn công DDoS Layer 7, WAF giúp tiết kiệm đáng kể tài nguyên băng thông và CPU của máy chủ.
Việc chặn đứng bot tặc không chỉ giúp website luôn duy trì trạng thái hoạt động ổn định (uptime) mà còn tối ưu hóa ngân sách cào (Crawl Budget), giúp Googlebot thu thập dữ liệu hiệu quả hơn. Sự ổn định này đóng vai trò then chốt trong việc bảo vệ Các chỉ số Core Web Vitals quan trọng, từ đó duy trì thứ hạng SEO bền vững trên công cụ tìm kiếm.
Những lưu ý quan trọng khi cấu hình và sử dụng WAF
Để WAF hoạt động hiệu quả nhất mà không gây ảnh hưởng tiêu cực đến trải nghiệm người dùng thật hay quá trình thu thập dữ liệu của công cụ tìm kiếm, doanh nghiệp cần tuân thủ các nguyên tắc cấu hình dưới đây.
Tránh cấu hình luật quá nghiêm ngặt gây chặn nhầm
Việc thiết lập các quy tắc bảo mật quá khắt khe có thể dẫn đến tình trạng False Positives (Báo động giả / Chặn nhầm). Điều này khiến người dùng hợp lệ bị chặn truy cập hoặc liên tục phải giải quyết các trang thử thách (challenge pages), gây ảnh hưởng nghiêm trọng đến tỷ lệ chuyển đổi của website.
Đưa các bot tìm kiếm uy tín vào danh sách trắng
Quản trị viên bắt buộc phải cấu hình Whitelist (danh sách trắng) cho các bot tìm kiếm uy tín như Googlebot hay Bingbot. Nếu WAF vô tình chặn các bot này, website sẽ bị rớt hạng SEO nhanh chóng do công cụ tìm kiếm không thể truy cập và lập chỉ mục nội dung mới.
Thường xuyên theo dõi báo cáo hiệu suất và nhật ký
Việc triển khai WAF không phải là công việc chỉ làm một lần. Bạn cần thường xuyên kiểm tra nhật ký truy cập (logs) để tinh chỉnh lại các bộ quy tắc cho phù hợp với tình hình thực tế. Đồng thời, hãy kết hợp theo dõi Cách đọc báo cáo Core Web Vitals trong Search Console để đảm bảo quá trình lọc traffic của WAF không làm tăng độ trễ tải trang.
Không chủ quan bỏ qua việc cập nhật mã nguồn
WAF là một lớp phòng thủ vòng ngoài xuất sắc, nhưng nó không thể thay thế hoàn toàn cho một mã nguồn sạch và an toàn. Doanh nghiệp vẫn phải duy trì thói quen cập nhật phiên bản mới nhất cho hệ điều hành, CMS và các plugin đang sử dụng.
Lựa chọn vị trí máy chủ WAF phù hợp
Đối với mô hình Cloud WAF, hãy ưu tiên chọn các nhà cung cấp có hệ thống máy chủ biên (Edge Servers) đặt gần với vị trí địa lý của tệp khách hàng mục tiêu. Điều này giúp giảm thiểu tối đa độ trễ mạng trong quá trình phân tích gói tin HTTP.
Giải đáp thắc mắc thường gặp về tường lửa WAF
Dưới đây là tổng hợp các câu hỏi thường gặp nhất của quản trị viên website và chủ doanh nghiệp khi tìm hiểu, đánh giá và triển khai hệ thống tường lửa ứng dụng web.
WAF hoạt động ở tầng thứ mấy trong mô hình OSI
WAF hoạt động ở tầng ứng dụng, tức là Layer 7 trong mô hình OSI. Việc hoạt động ở tầng cao nhất này cho phép WAF đọc hiểu chi tiết các giao thức web như HTTP và HTTPS, từ đó phân tích sâu vào header và body của từng gói tin để phát hiện mã độc.
Có WAF rồi thì có cần cài phần mềm diệt virus cho Server không
Có, doanh nghiệp vẫn bắt buộc phải cài đặt phần mềm diệt virus (Antivirus) cho máy chủ. WAF có nhiệm vụ bảo vệ website khỏi các cuộc tấn công từ bên ngoài qua môi trường mạng, trong khi Antivirus chịu trách nhiệm quét và xử lý các file độc hại, mã độc đã lọt vào hoặc nằm sẵn bên trong hệ thống lưu trữ của máy chủ.
Cloudflare có phải là một giải pháp WAF không
Đúng, Cloudflare hiện đang cung cấp một trong những giải pháp Cloud-based WAF phổ biến và mạnh mẽ nhất trên thị trường. Dịch vụ của Cloudflare thường tích hợp sẵn WAF cùng với mạng phân phối nội dung (CDN) và tính năng chống DDoS, giúp bảo vệ và tăng tốc website toàn diện.
WAF có làm chậm tốc độ tải trang của website không
WAF có thể gây ra một độ trễ mạng cực kỳ nhỏ (chỉ vài mili-giây) do hệ thống cần thời gian để phân tích các gói tin HTTP. Tuy nhiên, các giải pháp Cloud WAF hiện đại ngày nay thường được tích hợp kèm CDN, giúp website tải nhanh hơn đáng kể nhờ cơ chế lưu bản sao (caching) tại các máy chủ biên gần người dùng nhất.
Doanh nghiệp nhỏ có thực sự cần sử dụng WAF không
Có, mọi website có tương tác dữ liệu với người dùng đều cần được bảo vệ. Hacker hiện nay thường sử dụng các công cụ quét lỗ hổng tự động để tấn công hàng loạt website trên internet mà không phân biệt quy mô doanh nghiệp. Việc sử dụng các dịch vụ Cloud WAF là giải pháp tiết kiệm, dễ triển khai và mang lại hiệu quả bảo mật cao cho các doanh nghiệp nhỏ.
Nếu bạn đang tìm kiếm giải pháp bảo mật toàn diện kết hợp tối ưu hóa hiệu suất để bảo vệ thứ hạng từ khóa, hãy liên hệ với đội ngũ chuyên gia tại V4SEO. Chúng tôi sẽ tư vấn chiến lược triển khai hệ thống an toàn, giúp website của bạn luôn vận hành ổn định và thân thiện với mọi công cụ tìm kiếm.