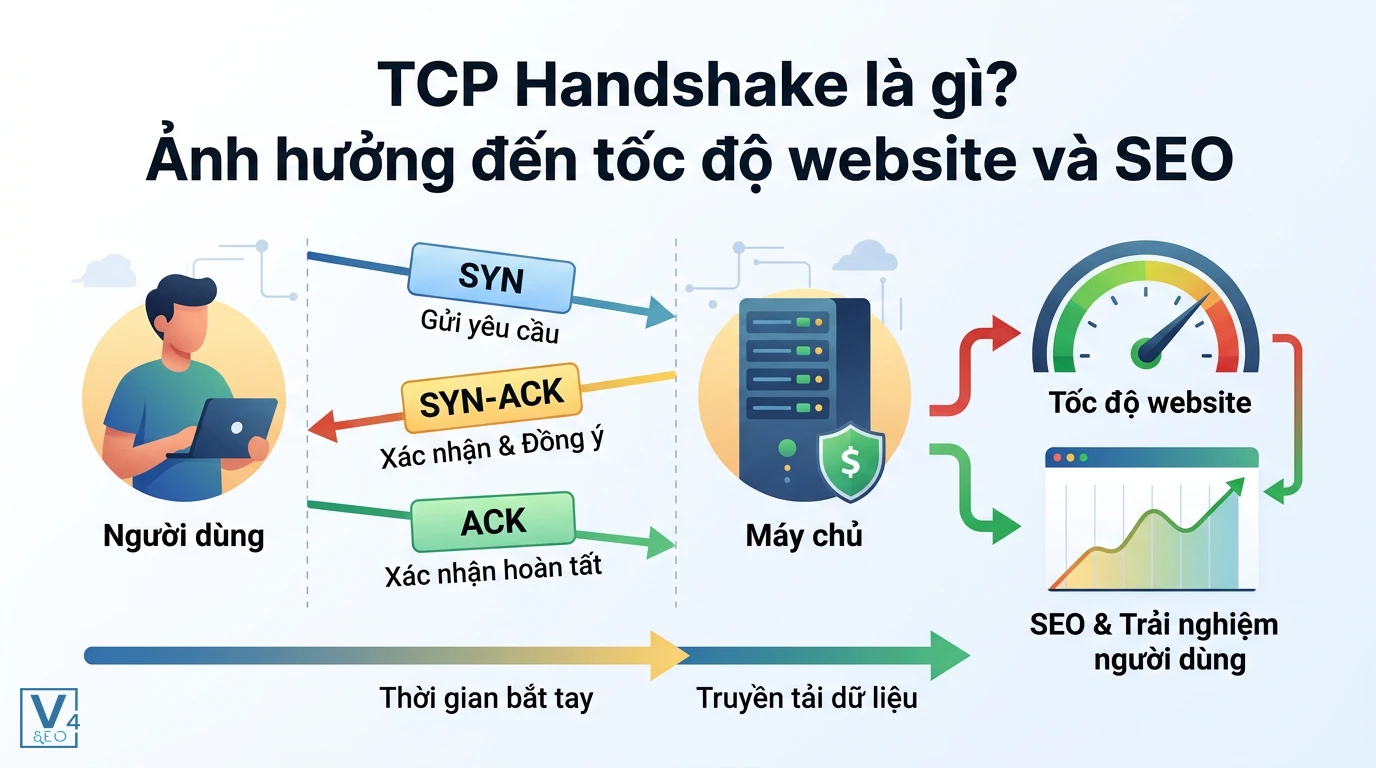
TCP Handshake đóng vai trò cốt lõi trong việc thiết lập kết nối mạng, đảm bảo dữ liệu được truyền tải một cách an toàn và chính xác giữa các thiết bị. Đối với các nhà phát triển web và chuyên gia SEO kỹ thuật, việc hiểu rõ cơ chế hoạt động của giao thức này không chỉ giúp nắm bắt nền tảng mạng mà còn mở ra nhiều cơ hội tối ưu hóa tốc độ tải trang. Khi một trang web phản hồi chậm, nguyên nhân thường bắt nguồn từ những độ trễ vô hình ngay trong những mili-giây đầu tiên của quá trình giao tiếp máy chủ.
Khái niệm TCP Handshake là gì
TCP Handshake (bắt tay 3 bước) là quá trình thiết lập kết nối tin cậy giữa máy khách (client) và máy chủ (server) trước khi truyền dữ liệu, sử dụng ba gói tin SYN, SYN-ACK và ACK để đồng bộ hóa số thứ tự (sequence number) và đảm bảo cả hai bên sẵn sàng giao tiếp. Quá trình này diễn ra ở Tầng giao vận (Transport Layer) trong mô hình OSI.
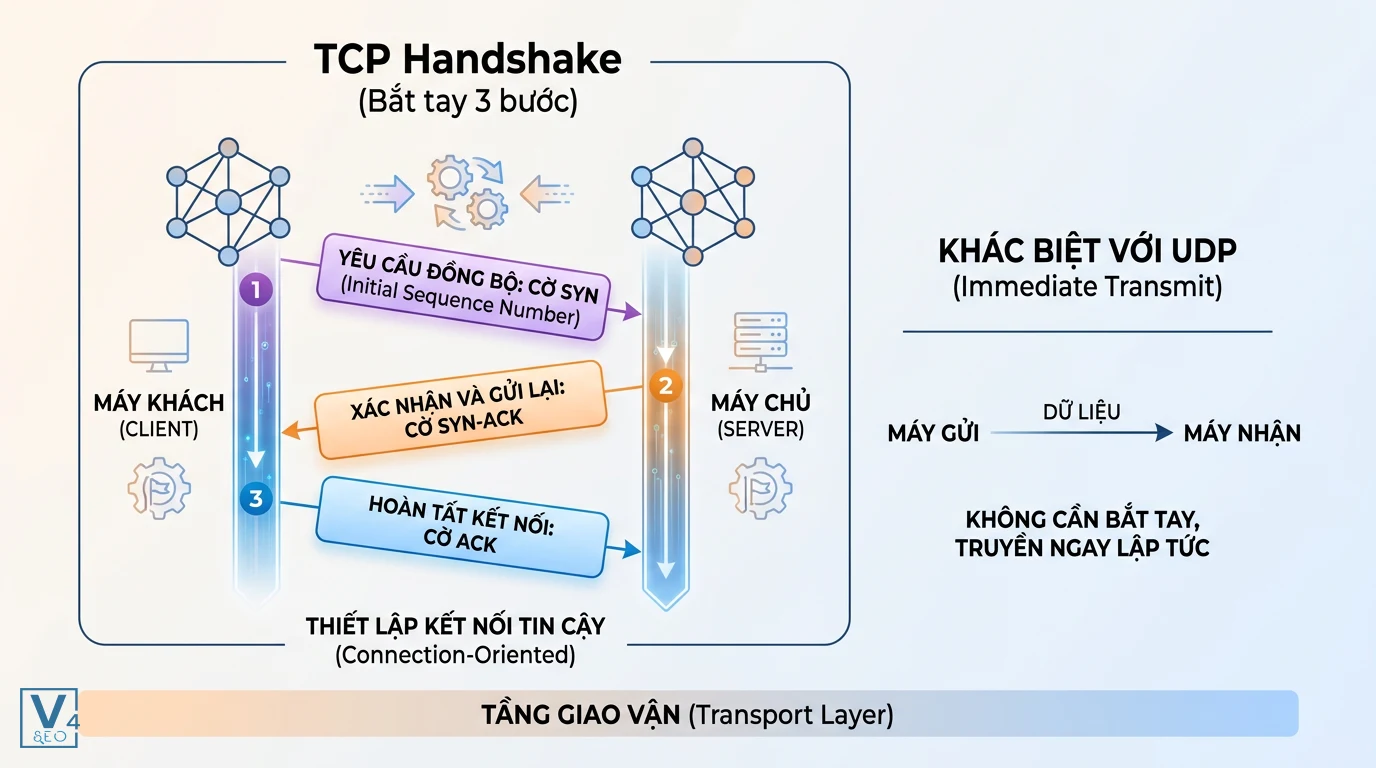
Mục đích cốt lõi của việc bắt tay là tạo ra một kênh truyền tải hướng kết nối (connection-oriented). Khác với giao thức UDP truyền dữ liệu ngay lập tức mà không cần kiểm tra trạng thái người nhận, TCP yêu cầu hai bên phải xác nhận khả năng nhận và gửi dữ liệu. Điều này giúp ngăn chặn tình trạng mất mát gói tin, đảm bảo dữ liệu đến đúng thứ tự và không bị lỗi trong suốt phiên làm việc.
Ý nghĩa của các cờ Flags trong gói tin TCP
Để thực hiện quá trình đồng bộ, TCP sử dụng các cờ (flags) đặc biệt được gắn trong phần header của gói tin. Mỗi cờ mang một nhiệm vụ thông báo trạng thái cụ thể cho thiết bị đối diện.
- Cờ SYN (Synchronize): Được sử dụng để yêu cầu đồng bộ hóa số thứ tự khởi tạo. Đây là tín hiệu đầu tiên báo hiệu một thiết bị muốn mở kết nối.
- Cờ ACK (Acknowledge): Dùng để xác nhận rằng thiết bị đã nhận được gói tin từ phía bên kia. Cờ này luôn đi kèm với một số xác nhận (Acknowledgment Number) để báo cho đối tác biết gói tin tiếp theo mà nó mong đợi.
- ISN (Initial Sequence Number): Là số thứ tự khởi tạo ngẫu nhiên được mỗi bên sinh ra ở bước đầu tiên. Việc sử dụng số ngẫu nhiên thay vì bắt đầu từ 0 giúp tăng cường bảo mật, ngăn chặn các cuộc tấn công giả mạo kết nối (TCP spoofing).
Chi tiết quá trình bắt tay 3 bước TCP hoạt động thế nào
Quá trình bắt tay 3 bước diễn ra thông qua ba lượt trao đổi gói tin liên tục. Để dễ hình dung, cơ chế này giống như một cuộc gọi điện thoại: bạn nói “Alo” (SYN), người kia đáp lại “Alo, tôi nghe đây” (SYN-ACK), và bạn xác nhận “Vâng, tôi bắt đầu nói chuyện nhé” (ACK).
Bước khởi tạo kết nối từ phía Client
Đầu tiên, máy khách (client) muốn kết nối với máy chủ (server) sẽ chuyển từ trạng thái CLOSED sang trạng thái SYN-SENT. Client tạo một gói tin có bật cờ SYN và đính kèm một số thứ tự khởi tạo ngẫu nhiên (ví dụ: SEQ = 100).
Gói tin này được gửi đến server để thông báo rằng client muốn thiết lập một kênh giao tiếp và sẽ bắt đầu đếm dữ liệu từ số thứ tự 100.
Bước phản hồi và xác nhận từ phía Server
Khi server (đang ở trạng thái LISTEN) nhận được gói tin SYN từ client, nó sẽ chuyển sang trạng thái SYN-RECEIVED. Server cần làm hai việc cùng lúc: xác nhận yêu cầu của client và gửi yêu cầu đồng bộ của chính mình.
Server phản hồi bằng một gói tin bật cả hai cờ SYN và ACK (gọi là SYN-ACK). Trong gói tin này, server đặt số xác nhận ACK = 101 (tức là SEQ của client + 1) để báo rằng đã nhận được yêu cầu. Đồng thời, server cũng tạo một số thứ tự khởi tạo ngẫu nhiên của riêng mình (ví dụ: SEQ = 500).
Bước hoàn tất thiết lập kết nối
Cuối cùng, client nhận được gói tin SYN-ACK từ server. Để hoàn tất, client gửi lại một gói tin chỉ bật cờ ACK với giá trị ACK = 501 (tức là SEQ của server + 1).
Ngay sau khi gói tin ACK này được gửi đi, client chuyển sang trạng thái ESTABLISHED. Khi server nhận được gói tin ACK, nó cũng chuyển sang trạng thái ESTABLISHED. Lúc này, kênh giao tiếp song công (full-duplex) đã sẵn sàng và dữ liệu thực tế (như HTTP request) bắt đầu được truyền tải.
Tại sao TCP bắt buộc phải bắt tay 3 bước
Nhiều người thắc mắc tại sao không sử dụng bắt tay 2 bước để tiết kiệm thời gian. Lý do chính là bắt tay 2 bước không thể đảm bảo độ tin cậy tuyệt đối trong một môi trường mạng phức tạp, nơi các gói tin có thể bị trễ, mất hoặc lặp lại.
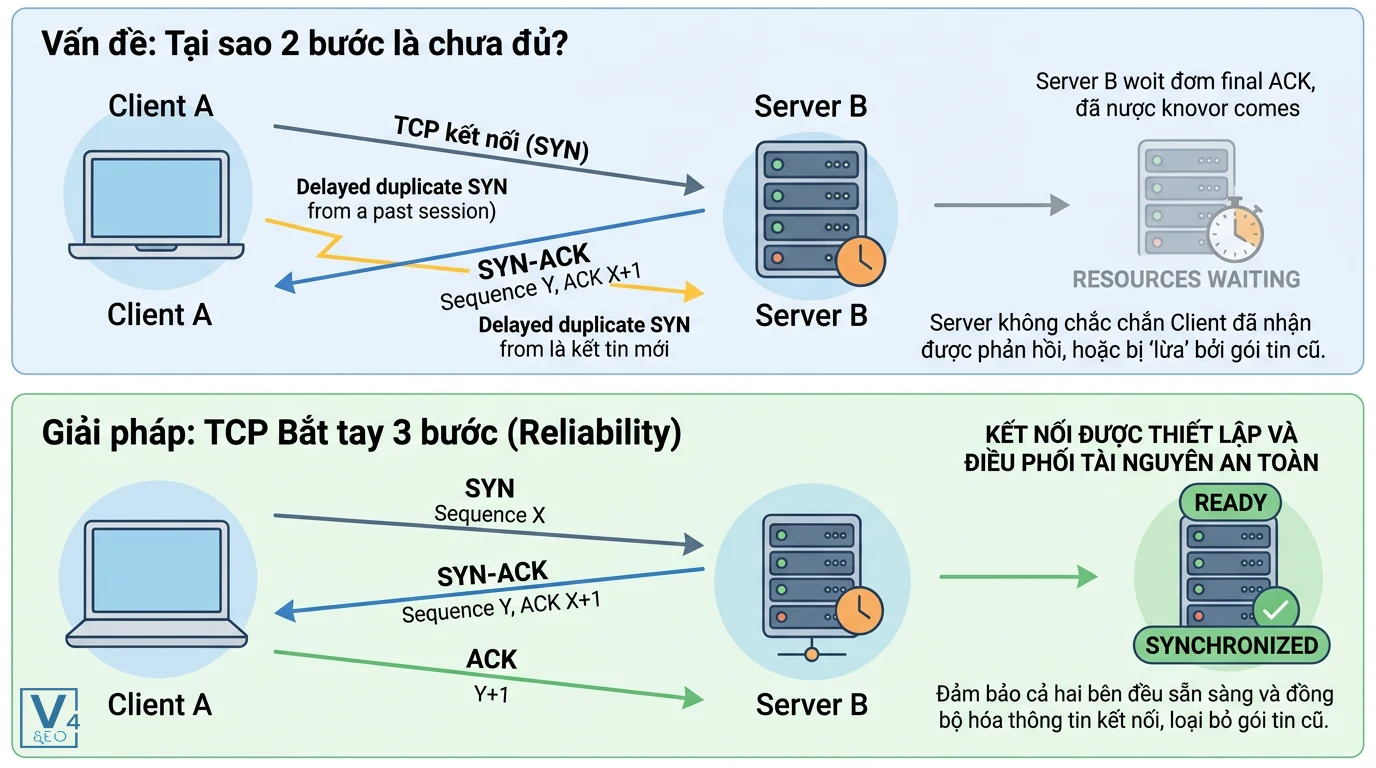
Nếu chỉ có 2 bước (Client gửi SYN, Server trả lời ACK), server sẽ không bao giờ biết chắc chắn rằng client đã nhận được phản hồi của mình hay chưa. Hơn nữa, cơ chế 3 bước giúp ngăn chặn lỗi từ các gói tin cũ bị trì hoãn (delayed duplicate packets). Nếu một gói tin SYN cũ từ phiên làm việc trước đột nhiên đến server, server sẽ phản hồi SYN-ACK. Nhờ có bước thứ 3, client hiện tại sẽ nhận ra đây là kết nối không hợp lệ và gửi tín hiệu hủy (RST) thay vì xác nhận, giúp server không bị treo tài nguyên vô ích.
Phân biệt TCP Handshake và TLS Handshake
Trong môi trường web hiện đại (HTTPS), TCP Handshake không phải là quá trình bắt tay duy nhất. Ngay sau khi TCP hoàn tất, hệ thống sẽ tiếp tục thực hiện TLS Handshake để bảo mật dữ liệu.
|
Tiêu chí so sánh |
TCP Handshake |
TLS Handshake |
|
Mục đích chính |
Thiết lập kết nối mạng tin cậy, đồng bộ số thứ tự. |
Thiết lập mã hóa bảo mật, xác thực chứng chỉ SSL/TLS. |
|
Vị trí trong mô hình OSI |
Tầng giao vận (Transport Layer – Tầng 4). |
Tầng trình diễn / Ứng dụng (Layer 6/7). |
|
Thứ tự thực hiện |
Luôn diễn ra đầu tiên. |
Chỉ diễn ra sau khi TCP Handshake đã hoàn tất. |
|
Gói tin đặc trưng |
SYN, SYN-ACK, ACK. |
ClientHello, ServerHello, Certificate, Finished. |
Ảnh hưởng của TCP Handshake đến tốc độ website và SEO
Quá trình bắt tay 3 bước yêu cầu các gói tin phải di chuyển qua lại giữa client và server, tạo ra một khoảng thời gian chờ gọi là RTT (Round Trip Time). TCP Handshake tiêu tốn 1.5 lần RTT trước khi bất kỳ byte dữ liệu thực tế nào được gửi đi. Nếu máy chủ đặt tại Mỹ nhưng người dùng truy cập từ Việt Nam, RTT cao sẽ khiến độ trễ này trở nên rất rõ rệt.
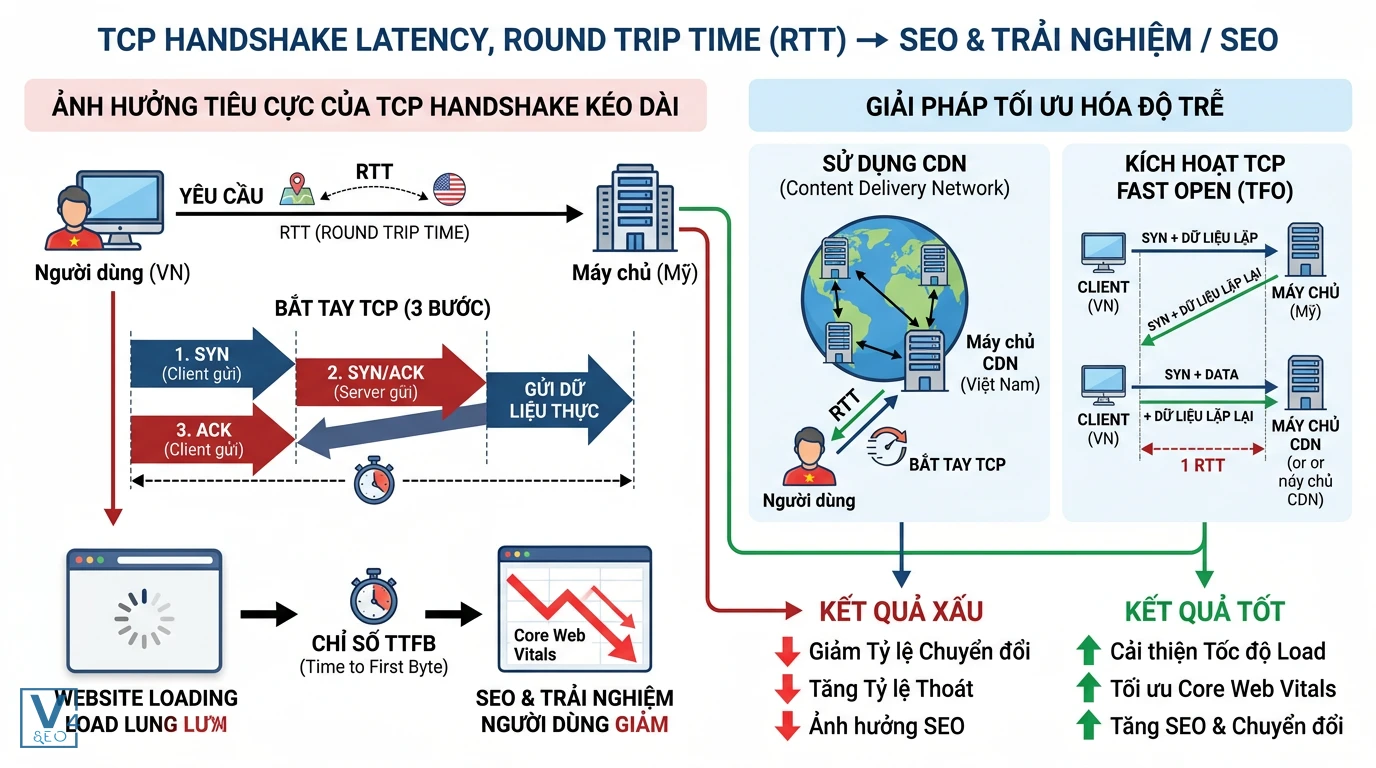
Độ trễ từ TCP Handshake ảnh hưởng trực tiếp đến chỉ số TTFB (Time to First Byte) – một yếu tố quan trọng trong Core Web Vitals. Để giảm thiểu thời gian chờ đợi này, các kỹ sư thường áp dụng Cơ chế hoạt động của prerender trong tối ưu hóa tải trang nhằm chuẩn bị sẵn tài nguyên, giúp trình duyệt hiển thị nội dung nhanh hơn ngay khi kết nối được thiết lập. Nếu trang web tải quá chậm do độ trễ mạng, người dùng có thể thoát trang ngay lập tức, làm giảm tỷ lệ chuyển đổi và ảnh hưởng đến Khái ni?m Clicks từ kết quả tìm kiếm.
Giải pháp tối ưu hóa độ trễ TCP Handshake
Để cải thiện tốc độ tải trang và tối ưu hóa trải nghiệm người dùng, các quản trị viên hệ thống có thể áp dụng một số phương pháp kỹ thuật tiên tiến nhằm giảm thiểu tác động của quá trình bắt tay TCP.
- Sử dụng Keep-Alive: Kích hoạt HTTP Keep-Alive giúp tái sử dụng một kết nối TCP duy nhất cho nhiều yêu cầu (tải hình ảnh, CSS, JS) thay vì phải bắt tay lại từ đầu cho mỗi tệp tin.
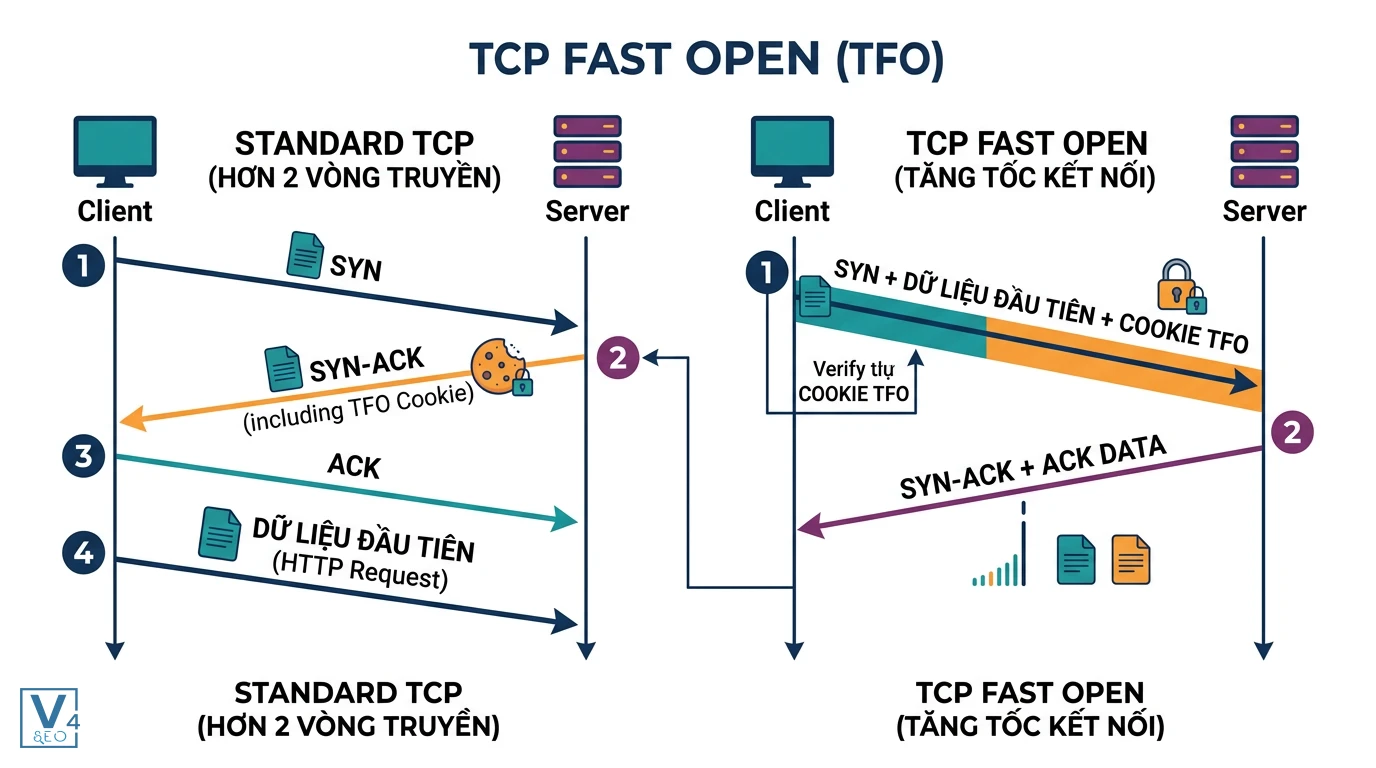
- Kích hoạt TCP Fast Open (TFO): Đây là một cơ chế cho phép client gửi dữ liệu thực tế ngay bên trong gói tin SYN ban đầu đối với các kết nối lặp lại, giúp loại bỏ hoàn toàn độ trễ 1 RTT của quá trình bắt tay.
- Sử dụng CDN (Content Delivery Network): CDN đưa máy chủ phản hồi đến gần người dùng hơn về mặt địa lý, làm giảm đáng kể chỉ số RTT, từ đó rút ngắn thời gian hoàn thành TCP Handshake.
- Chuyển sang HTTP/3 (QUIC): Giao thức HTTP/3 chạy trên nền UDP thay vì TCP. Nó kết hợp quá trình thiết lập kết nối và mã hóa bảo mật vào một bước duy nhất, loại bỏ hoàn toàn sự chậm trễ của TCP truyền thống.
Để phân tích chi tiết các vấn đề về độ trễ mạng trên quy mô lớn, các đội ngũ kỹ thuật thường sử dụng Ứng dụng BigQuery trong xử lý dữ liệu lớn nhằm trích xuất insight từ log máy chủ. Nếu bạn đang gặp khó khăn trong việc tối ưu hóa chỉ số TTFB hoặc Core Web Vitals, đội ngũ chuyên gia tại V4SEO luôn sẵn sàng hỗ trợ audit kỹ thuật toàn diện để nâng cao hiệu suất website của bạn.
Quá trình giải phóng kết nối TCP qua bắt tay 4 bước
Khi client và server đã truyền tải xong dữ liệu và không còn nhu cầu giao tiếp, TCP sử dụng quá trình bắt tay 4 bước (4-way handshake) để đóng kết nối một cách an toàn. Vì TCP là giao thức song công (full-duplex), mỗi chiều truyền dữ liệu phải được đóng độc lập.
Quá trình này sử dụng cờ FIN (Finish). Đầu tiên, thiết bị muốn đóng kết nối gửi gói tin FIN. Thiết bị kia nhận được sẽ trả lời bằng ACK để xác nhận, lúc này kết nối rơi vào trạng thái đóng một nửa (half-closed). Sau khi hoàn tất các tác vụ còn lại, thiết bị thứ hai sẽ gửi gói tin FIN của riêng nó, và thiết bị đầu tiên phản hồi bằng ACK cuối cùng để chính thức giải phóng hoàn toàn tài nguyên mạng.
Câu hỏi thường gặp về TCP Handshake
TCP Handshake diễn ra ở tầng nào trong mô hình OSI
TCP Handshake diễn ra ở Tầng giao vận (Transport Layer – Tầng 4) trong mô hình OSI. Tầng này chịu trách nhiệm đảm bảo dữ liệu được truyền tải một cách tin cậy, đúng thứ tự và không bị lỗi giữa các ứng dụng trên các thiết bị khác nhau.
Tại sao không dùng bắt tay 2 bước để tiết kiệm thời gian
Bắt tay 2 bước không thể đảm bảo độ tin cậy vì server không thể xác nhận client đã nhận được phản hồi của mình chưa. Điều này dễ dẫn đến lỗi kết nối giả mạo, mất gói tin hoặc server bị treo tài nguyên do phản hồi nhầm các gói tin yêu cầu kết nối cũ bị trễ trên mạng.
TCP Fast Open là gì và hoạt động thế nào
TCP Fast Open (TFO) là một cơ chế tối ưu hóa cho phép client gửi dữ liệu thực tế ngay trong gói tin SYN ban đầu. Bằng cách sử dụng một cookie xác thực được cấp từ phiên làm việc trước đó, TFO giúp bỏ qua độ trễ của quá trình bắt tay đối với các kết nối lặp lại, tăng tốc độ phản hồi của ứng dụng.
HTTP/3 giải quyết vấn đề độ trễ TCP Handshake như thế nào
HTTP/3 sử dụng giao thức QUIC chạy trên nền UDP thay vì TCP. QUIC loại bỏ hoàn toàn quá trình bắt tay 3 bước truyền thống của TCP và gộp chung việc thiết lập kết nối mạng với thiết lập bảo mật TLS thành một bước duy nhất, giúp giảm đáng kể thời gian chờ đợi ban đầu.
Sự khác biệt giữa bắt tay 3 bước và bắt tay 4 bước
Bắt tay 3 bước (sử dụng các cờ SYN, SYN-ACK, ACK) được dùng để khởi tạo và thiết lập một kết nối mới. Ngược lại, bắt tay 4 bước (sử dụng các cờ FIN, ACK) được dùng để giải phóng và đóng kết nối một cách an toàn sau khi quá trình truyền tải dữ liệu đã hoàn tất.