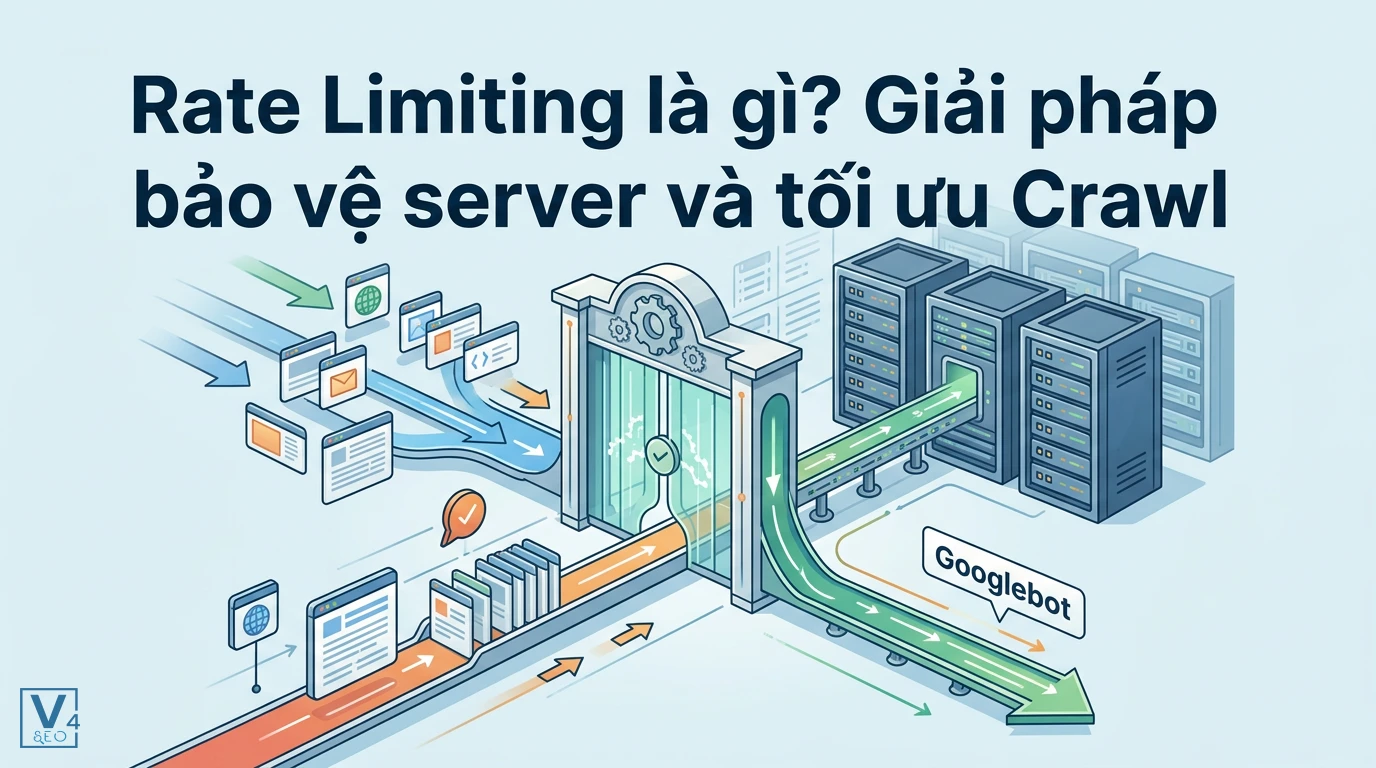
Trong quá trình vận hành website hoặc ứng dụng, chắc hẳn bạn đã từng gặp tình trạng máy chủ đột ngột quá tải, sập nguồn không rõ nguyên nhân, hoặc hóa đơn sử dụng API tăng vọt một cách bất thường. Những vấn đề này thường xuất phát từ việc hệ thống phải hứng chịu một lượng lớn yêu cầu (request) rác, spam hoặc các cuộc tấn công mạng. Để giải quyết triệt để bài toán này, các kỹ sư hệ thống sử dụng một cơ chế bảo vệ mang tên Rate Limiting.
Khái niệm Rate Limiting là gì
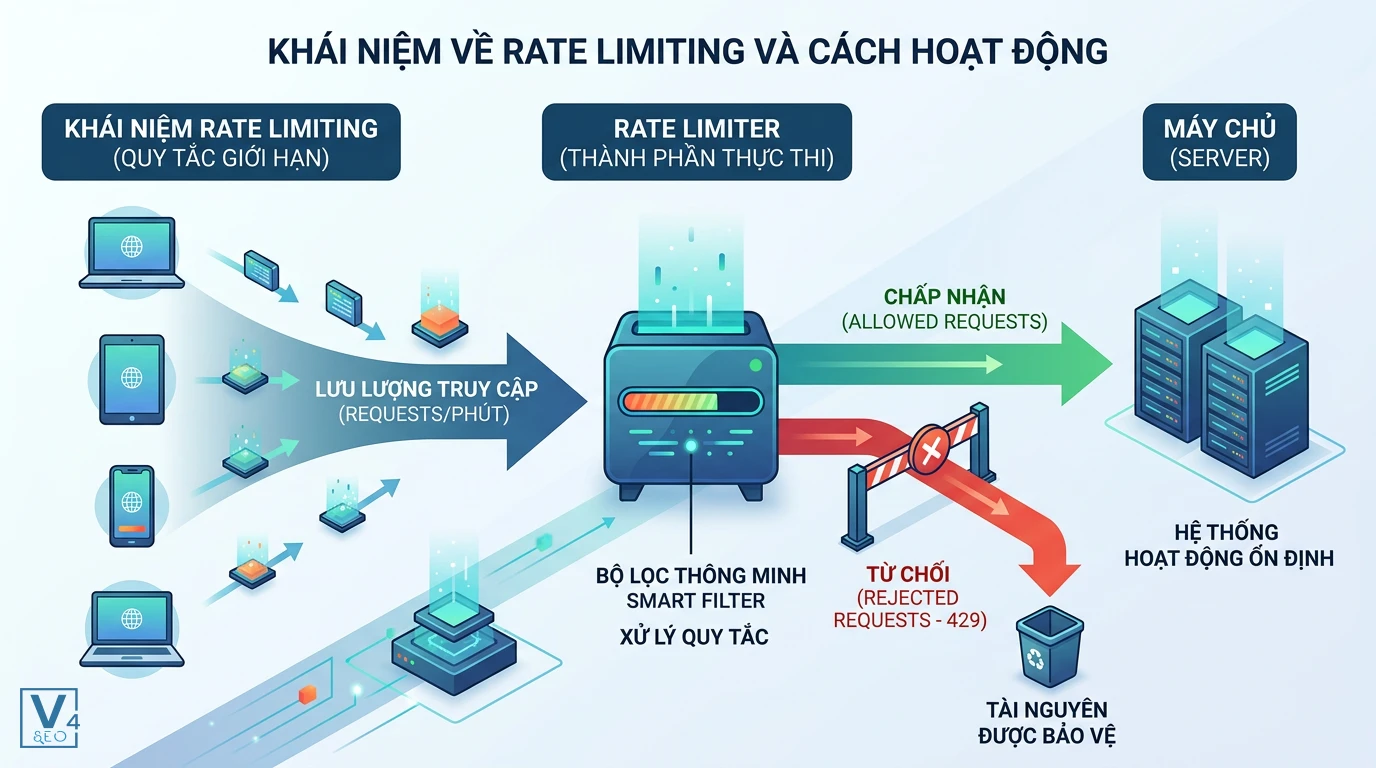
Rate Limiting (giới hạn tốc độ) là một cơ chế kiểm soát và điều phối lưu lượng truy cập bằng cách giới hạn số lượng yêu cầu mà một máy khách (client) có thể gửi đến máy chủ (server) trong một khoảng thời gian nhất định. Khi số lượng request vượt quá ngưỡng cho phép, hệ thống sẽ tự động từ chối xử lý các yêu cầu tiếp theo để bảo vệ tài nguyên máy chủ.
Rate Limiting hoạt động giống như việc phát số thứ tự tại ngân hàng. Dù có hàng trăm người muốn giao dịch cùng lúc, ngân hàng chỉ phục vụ một số lượng khách hàng nhất định tại một thời điểm để đảm bảo chất lượng dịch vụ và không làm nhân viên quá tải.
Sự khác biệt giữa Rate Limiting và Rate Limiter
Trong thiết kế hệ thống, hai thuật ngữ này thường đi liền với nhau nhưng mang ý nghĩa hoàn toàn khác biệt:
- Rate Limiting: Là khái niệm chỉ cơ chế, chính sách hoặc bộ quy tắc giới hạn lưu lượng. Ví dụ: “Mỗi IP chỉ được gửi 100 request/phút”.
- Rate Limiter: Là thành phần phần cứng hoặc phần mềm trực tiếp thực thi các quy tắc của Rate Limiting. Đây có thể là một đoạn code trong ứng dụng, một cấu hình trên Nginx, hoặc một dịch vụ tường lửa ứng dụng web (WAF) như Cloudflare.
Tại sao hệ thống website và API cần Rate Limiting
Việc triển khai Rate Limiting mang lại 4 lợi ích cốt lõi cho hệ thống: tăng cường bảo mật, duy trì hiệu năng ổn định, tối ưu chi phí vận hành và đảm bảo sự công bằng cho mọi người dùng. Nếu máy chủ liên tục phản hồi chậm do quá tải, Tác động của bounce rate đến trải nghiệm người dùng sẽ trở nên tiêu cực, khiến khách hàng rời bỏ trang web của bạn.
Ngăn chặn tấn công từ chối dịch vụ DDoS
Rate Limiting đóng vai trò là lá chắn đầu tiên giúp lọc bớt các request rác từ mạng máy tính ma (botnet). Bằng cách giới hạn số lượng kết nối từ một địa chỉ IP hoặc một khu vực địa lý, hệ thống có thể giảm thiểu đáng kể rủi ro bị đánh sập bởi các cuộc tấn công DDoS hoặc Brute Force (dò quét mật khẩu liên tục).
Kiểm soát chi phí sử dụng API bên thứ ba
Nhiều doanh nghiệp tích hợp các API trả phí như gửi tin nhắn SMS OTP, xác thực email hoặc gọi dữ liệu từ OpenAI. Nếu không có cơ chế giới hạn, kẻ xấu có thể viết script spam nút “Gửi lại OTP” hàng nghìn lần, dẫn đến hóa đơn dịch vụ khổng lồ. Thiết lập hạn mức thông minh giúp doanh nghiệp kiểm soát chặt chẽ ngân sách vận hành.
Các thuật toán Rate Limiting phổ biến nhất
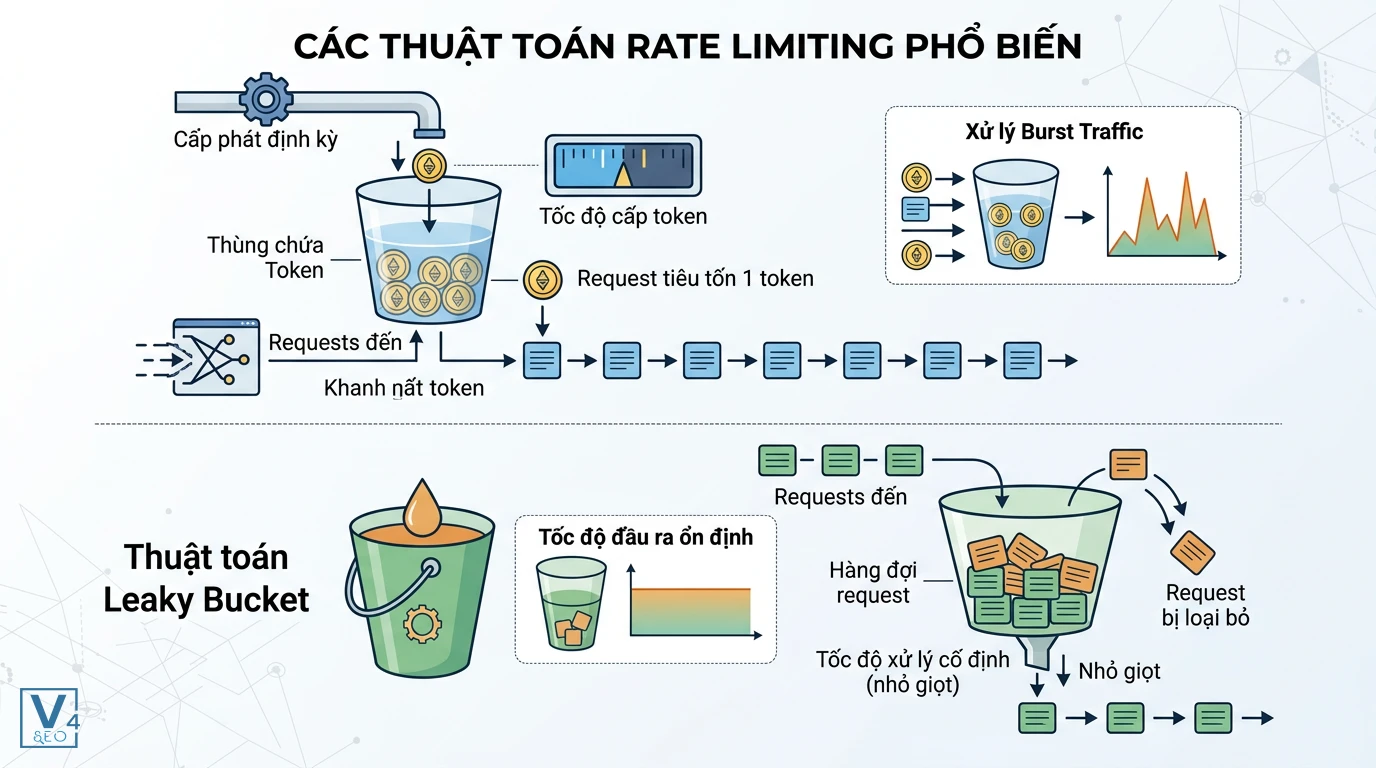
Mỗi hệ thống sẽ có đặc thù lưu lượng truy cập khác nhau, do đó các kỹ sư phần mềm đã phát triển nhiều thuật toán để xử lý bài toán giới hạn tốc độ. Dưới đây là bảng so sánh tổng quan các thuật toán kinh điển nhất.
|
Thuật toán |
Cơ chế hoạt động |
Ưu điểm nổi bật |
Nhược điểm hạn chế |
Trường hợp áp dụng |
|
Token Bucket |
Cấp phát token định kỳ vào một “thùng chứa”. Mỗi request tiêu tốn 1 token. |
Cho phép xử lý lưu lượng tăng vọt (burst traffic) trong thời gian ngắn. |
Cần tinh chỉnh kỹ kích thước thùng và tốc độ cấp token. |
Các API thông thường, hệ thống thương mại điện tử. |
|
Leaky Bucket |
Request được đưa vào hàng đợi và xử lý với tốc độ cố định (nhỏ giọt). |
Đảm bảo tốc độ đầu ra luôn ổn định, mượt mà. |
Không xử lý tốt burst traffic, request mới có thể bị loại bỏ. |
Hệ thống cần bảo vệ database nghiêm ngặt. |
|
Fixed Window |
Đếm số request trong một khung thời gian cố định (ví dụ: 00:00 – 00:01). |
Dễ hiểu, dễ triển khai, ít tốn bộ nhớ. |
Lỗi dồn lưu lượng ở ranh giới giữa hai khung thời gian. |
Hệ thống nhỏ, yêu cầu đơn giản. |
|
Sliding Window Log |
Lưu lại timestamp của từng request để tính toán chính xác. |
Độ chính xác tuyệt đối, không bị lỗi ranh giới thời gian. |
Tiêu tốn rất nhiều bộ nhớ RAM khi lượng request lớn. |
Hệ thống tài chính, API yêu cầu độ chính xác cao. |
Thuật toán Token Bucket
Thuật toán Token Bucket (Thùng chứa Token) là giải pháp được sử dụng rộng rãi nhất nhờ tính linh hoạt cao. Hệ thống sẽ liên tục nạp các “token” vào một không gian lưu trữ ảo với tốc độ cố định. Khi có một request gửi đến, nó phải lấy đi một token để được xử lý. Nếu thùng rỗng, request sẽ bị từ chối. Điểm mạnh lớn nhất của thuật toán này là khả năng cho phép một lượng lớn request được xử lý cùng lúc (burst) miễn là trong thùng vẫn còn đủ token tích lũy.
Thuật toán Leaky Bucket
Trái ngược với Token Bucket, Leaky Bucket (Thùng rò rỉ) tập trung vào việc kiểm soát tốc độ đầu ra. Hãy tưởng tượng một chiếc xô bị thủng lỗ ở đáy; dù bạn đổ nước vào xô nhanh đến đâu, nước cũng chỉ chảy ra với một tốc độ không đổi. Thuật toán này đưa các request vào một hàng đợi (queue) và xử lý chúng một cách tuần tự. Điều này giúp máy chủ phía sau (backend) không bao giờ bị sốc tải, nhưng lại có thể làm tăng độ trễ của người dùng thật nếu hàng đợi quá dài.
Mối liên hệ mật thiết giữa Rate Limiting và SEO
Cấu hình Rate Limiting sai cách có thể vô tình hủy hoại nỗ lực SEO của bạn. Nếu bộ lọc quá nghiêm ngặt, nó không chỉ chặn hacker mà còn chặn luôn cả Googlebot, khiến công cụ tìm kiếm không thể thu thập dữ liệu và lập chỉ mục các trang quan trọng trên website.
Crawl Rate Limit của Googlebot hoạt động như thế nào
Googlebot được thiết kế để trở thành một “công dân mạng tốt”. Nó tự động áp dụng một cơ chế giới hạn tốc độ cào dữ liệu để không làm sập máy chủ của bạn. Nếu bạn chưa rõ Crawl rate limit là gì, đây là giới hạn số lượng kết nối đồng thời mà Googlebot tạo ra khi quét website. Nếu máy chủ của bạn phản hồi chậm (trên 100ms) hoặc trả về lỗi quá tải, Googlebot sẽ tự động giảm tần suất crawl, dẫn đến việc nội dung mới chậm được index.
Cách whitelist Googlebot khi cấu hình Rate Limiting
Để bảo vệ máy chủ mà vẫn thân thiện với SEO, bạn phải luôn cấu hình danh sách trắng (whitelist) cho các bot tìm kiếm uy tín. Tuy nhiên, không nên chỉ dựa vào User-Agent vì hacker có thể dễ dàng giả mạo thông tin này. Thay vào đó, hãy sử dụng phương pháp xác thực DNS ngược (Reverse DNS) để xác nhận IP chính thức của Google. Đội ngũ chuyên gia tại V4SEO luôn khuyến nghị khách hàng thiết lập các quy tắc bypass rate limit riêng biệt cho Googlebot trên Nginx hoặc Cloudflare để đảm bảo luồng dữ liệu SEO không bao giờ bị gián đoạn.
Mã lỗi HTTP 429 Too Many Requests và cách xử lý
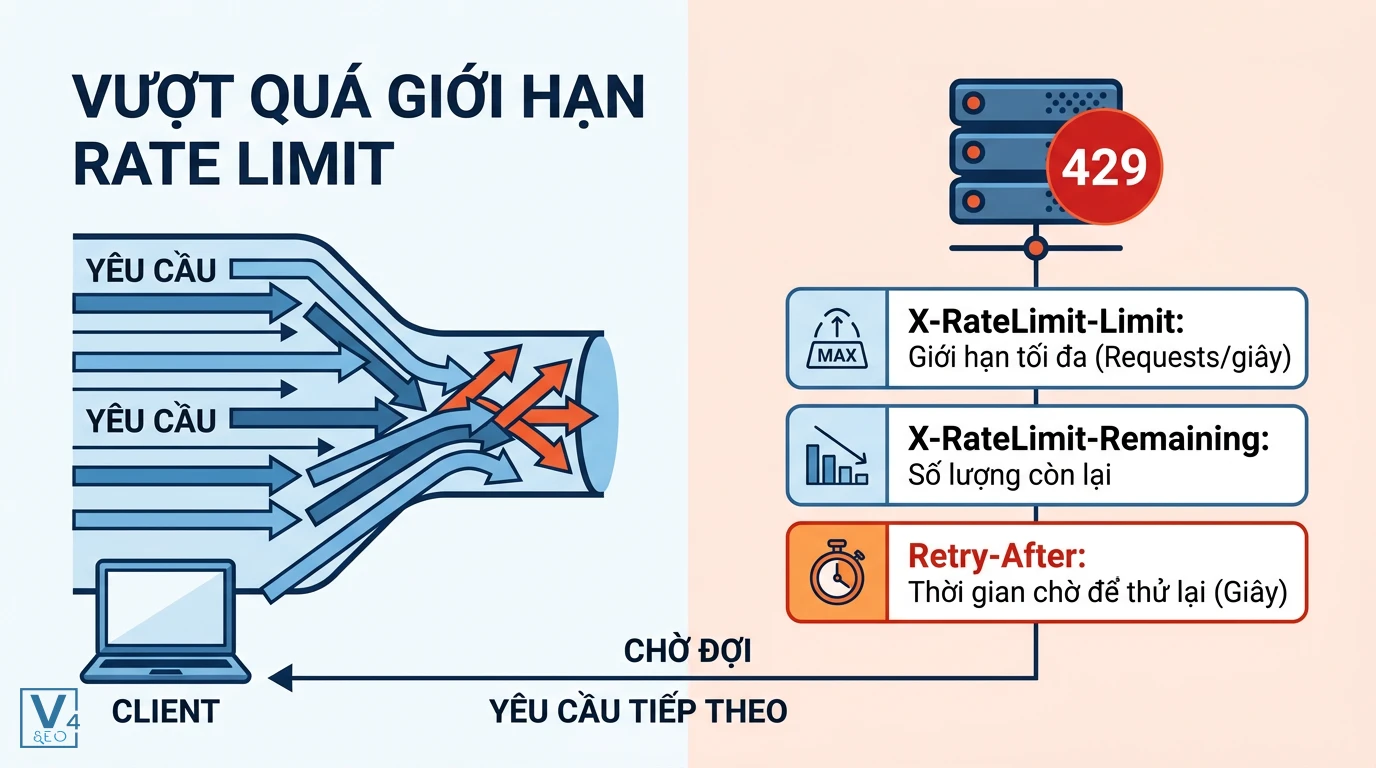
Khi một client vượt quá giới hạn rate limit cho phép, máy chủ sẽ từ chối xử lý và trả về mã trạng thái HTTP 429 Too Many Requests. Đây là mã lỗi tiêu chuẩn được quy định để thông báo rõ ràng rằng người dùng (hoặc bot) đang gửi yêu cầu quá nhanh.
Các HTTP Headers đi kèm lỗi 429
Để giúp client biết cách xử lý và khi nào có thể thử lại, một hệ thống Rate Limiting chuẩn mực thường trả về các HTTP Headers sau:
- X-RateLimit-Limit: Cho biết giới hạn tối đa số lượng request được phép trong một khoảng thời gian.
- X-RateLimit-Remaining: Số lượng request còn lại mà client có thể gửi trong chu kỳ hiện tại.
- Retry-After: Thông số quan trọng nhất, chỉ định chính xác số giây mà client cần phải chờ đợi trước khi được phép gửi request tiếp theo.
Các bước cấu hình Rate Limiting an toàn cho website
Triển khai Rate Limiting cần tuân theo một quy trình bài bản để tránh tình trạng chặn nhầm (false positive) ảnh hưởng đến người dùng thật. Việc theo dõi sát sao các chỉ số sau khi cấu hình, chẳng hạn như Đo lường engagement rate hiệu quả trong chiến lược SEO, sẽ giúp bạn đánh giá xem trải nghiệm người dùng có bị ảnh hưởng bởi các giới hạn kỹ thuật hay không.
Xác định các endpoint nhạy cảm cần bảo vệ
Không phải mọi trang trên website đều cần áp dụng cùng một mức giới hạn. Bạn nên tập trung thiết lập quy tắc chặt chẽ cho các endpoint tốn nhiều tài nguyên hoặc dễ bị tấn công như: trang đăng nhập (Login), trang đăng ký, thanh tìm kiếm, và các API gửi mã OTP. Đối với các tài nguyên tĩnh như hình ảnh, CSS, JS, bạn có thể nới lỏng hoặc không cần áp dụng rate limit.
Cấu hình whitelist cho bot tìm kiếm uy tín
Như đã đề cập ở phần SEO, bước này là bắt buộc. Hãy thu thập danh sách dải IP chính thức của Google, Bing và đưa chúng vào danh sách ngoại lệ (bypass) trong hệ thống tường lửa hoặc cấu hình web server. Điều này đảm bảo quá trình thu thập dữ liệu của các công cụ tìm kiếm diễn ra suôn sẻ.
Câu hỏi thường gặp (FAQ)
Rate Limiting có làm chậm website không
Nếu được cấu hình đúng cách và sử dụng các công cụ lưu trữ bộ nhớ tốc độ cao như Redis, quá trình kiểm tra Rate Limiting diễn ra cực kỳ nhanh (chỉ mất vài mili-giây). Nó hoàn toàn không làm chậm website của bạn. Ngược lại, nó còn giúp website hoạt động mượt mà hơn bằng cách chặn đứng các request rác gây nghẽn băng thông.
Cách phát hiện Googlebot bị chặn bởi Rate Limiting
Bạn không nên dùng công cụ URL Inspection để kiểm tra vì nó sử dụng một luồng crawl khác. Thay vào đó, hãy truy cập vào Google Search Console, mở báo cáo “Crawl Stats” (Chỉ số thu thập dữ liệu). Nếu bạn thấy biểu đồ xuất hiện nhiều mã lỗi phản hồi 429 hoặc 503, rất có thể hệ thống Rate Limiting của bạn đang chặn Googlebot.
Thuật toán Rate Limiting nào phù hợp cho website nhỏ
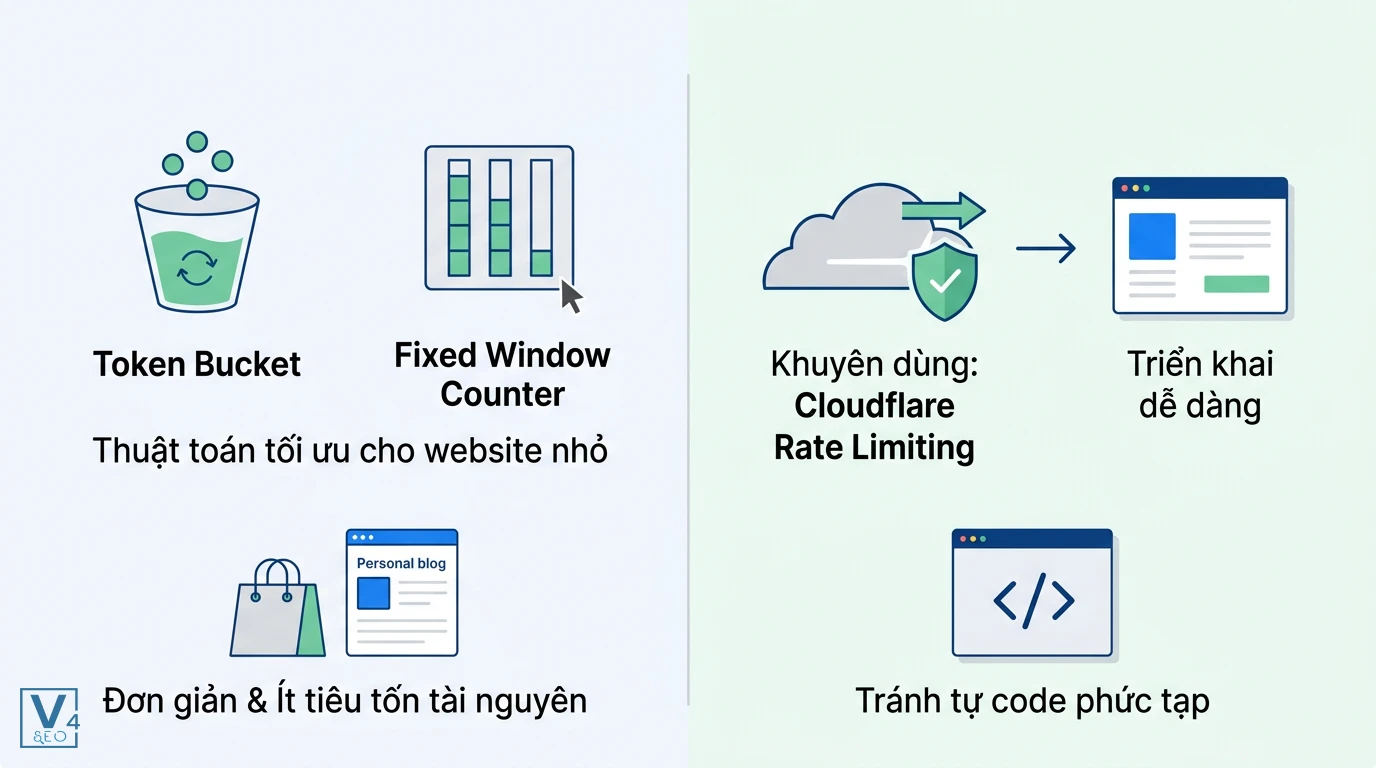
Đối với các website bán hàng hoặc blog quy mô nhỏ, thuật toán Token Bucket hoặc Fixed Window Counter là sự lựa chọn tối ưu vì tính đơn giản và ít tiêu tốn tài nguyên. Cách dễ nhất để triển khai là sử dụng tính năng Rate Limiting tích hợp sẵn trên Cloudflare thay vì tự code từ đầu.
Sự khác biệt giữa Rate Limiting và Throttling
Rate Limiting là giới hạn cứng; khi bạn vượt qua ngưỡng cho phép, hệ thống sẽ chặn hoàn toàn và trả về lỗi 429. Trong khi đó, Throttling là cơ chế làm chậm tốc độ phản hồi (giảm băng thông hoặc đưa vào hàng đợi) thay vì từ chối ngay lập tức, giúp duy trì kết nối nhưng ở tốc độ thấp hơn.
Tính năng Rate Limiting trên Cloudflare
Cloudflare cung cấp tính năng Rate Limiting mạnh mẽ ở cả gói miễn phí và trả phí. Nó cho phép bạn thiết lập các quy tắc dựa trên URL, địa chỉ IP, hoặc quốc gia một cách trực quan trên giao diện web, giúp bảo vệ hệ thống dễ dàng mà không cần can thiệp sâu vào mã nguồn backend.


