Khi triển khai các chiến dịch Flash Sale hoặc phát sóng trực tiếp (Live Streaming), nhiều doanh nghiệp gặp phải tình trạng máy chủ gốc (Origin Server) bị quá tải và sập hoàn toàn dù đã sử dụng mạng phân phối nội dung (CDN). Bên cạnh đó, chi phí băng thông đầu ra (Egress Bandwidth) từ các nền tảng đám mây như AWS hay Google Cloud thường xuyên tăng vọt ngoài tầm kiểm soát. Để giải quyết triệt để bài toán hạ tầng này, các kỹ sư hệ thống thường tìm đến một giải pháp cứu cánh mang tên Origin Shield.
Khái niệm Origin Shield là gì
Origin Shield (Lá chắn máy chủ gốc) là một lớp bộ nhớ đệm trung gian (mid-tier caching layer) nằm giữa các máy chủ biên (Edge Server) và máy chủ gốc (Origin Server) trong kiến trúc CDN phân tầng. Vai trò chính của nó là gộp các yêu cầu bị trượt bộ nhớ đệm từ nhiều máy chủ biên thành một yêu cầu duy nhất gửi về máy chủ gốc, giúp giảm tải tối đa cho server và tiết kiệm chi phí băng thông.
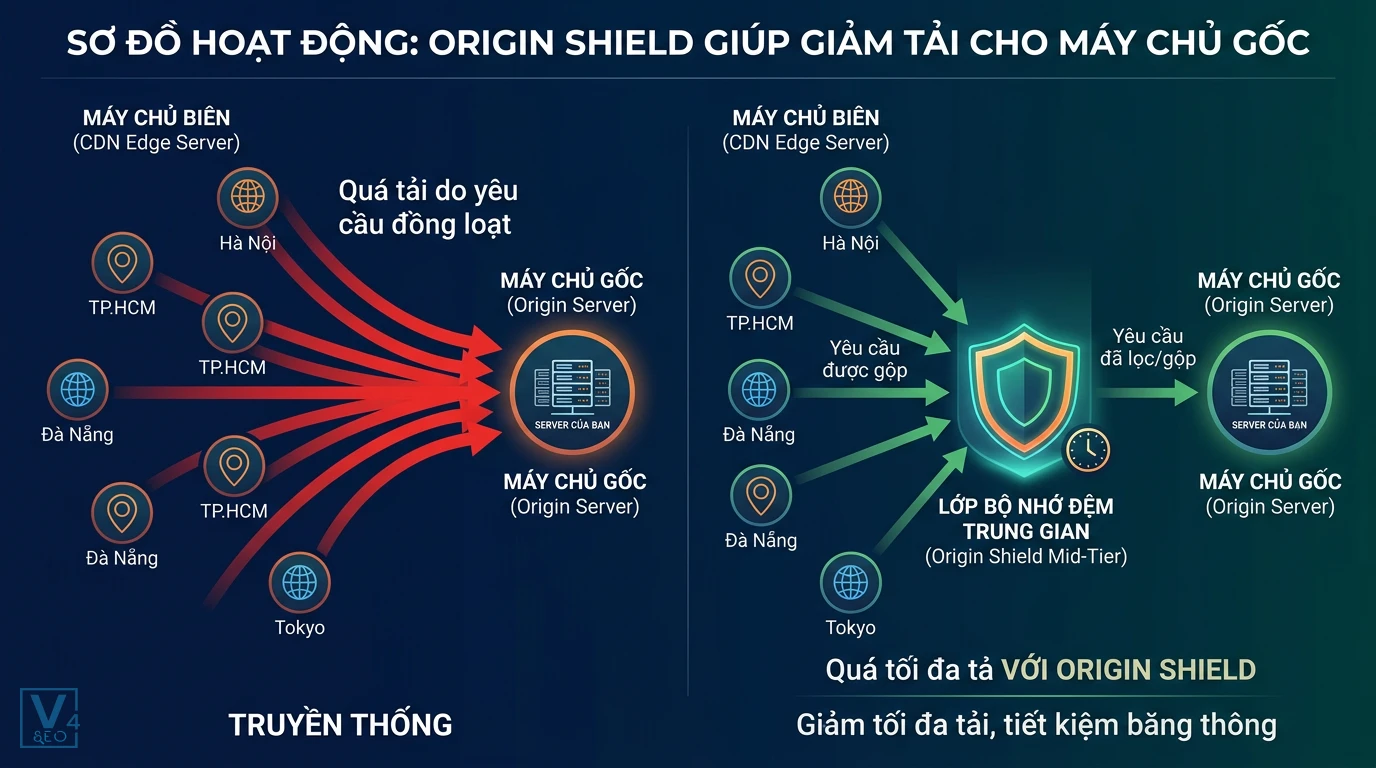
Trong một hệ thống CDN truyền thống, hàng ngàn máy chủ biên trên toàn cầu sẽ kết nối trực tiếp với máy chủ gốc của bạn. Khi nội dung hết hạn cache, tất cả các máy chủ biên này có thể đồng loạt gửi yêu cầu lấy dữ liệu mới. Với Origin Shield, kiến trúc mạng được bổ sung thêm một “kho trung chuyển”. Các máy chủ biên (cửa hàng bán lẻ) sẽ lấy dữ liệu từ kho trung chuyển này thay vì ồ ạt kéo đến nhà máy sản xuất (máy chủ gốc).
Việc hiểu rõ Vai trò của Origin Server trong hệ thống lưu trữ sẽ giúp bạn nhận ra tại sao việc bảo vệ nó bằng một lớp lá chắn trung gian lại mang tính sống còn đối với sự ổn định của toàn bộ hệ thống website.
Cơ chế hoạt động của Origin Shield trong hệ thống CDN
Cơ chế cốt lõi của Origin Shield là gộp tải (request collapsing). Thay vì để hàng ngàn máy chủ biên tự do truy vấn máy chủ gốc khi xảy ra hiện tượng trượt bộ nhớ đệm (Cache Miss), hệ thống sẽ điều hướng tất cả các yêu cầu này về một điểm tập trung để xử lý.
Sự phối hợp nhịp nhàng giữa các tầng cache giúp luồng dữ liệu được kiểm soát chặt chẽ, tối ưu hóa tốc độ phản hồi và bảo vệ tài nguyên hệ thống một cách chủ động.
Quy trình xử lý yêu cầu truy cập
Luồng dữ liệu trong một hệ thống có kích hoạt Origin Shield diễn ra theo một trình tự tối ưu hóa nghiêm ngặt nhằm hạn chế tối đa số lượng kết nối trực tiếp đến máy chủ gốc.
Đầu tiên, người dùng cuối gửi yêu cầu truy cập đến Edge Server có vị trí địa lý gần nhất. Nếu nội dung đã được lưu trữ sẵn (Cache Hit), Edge Server sẽ trả kết quả ngay lập tức. Nếu xảy ra Cache Miss, thay vì gọi thẳng về máy chủ gốc, Edge Server sẽ chuyển tiếp yêu cầu đến Origin Shield.
Tại đây, Origin Shield tiếp tục kiểm tra bộ nhớ đệm của chính nó. Nếu có sẵn dữ liệu, nó trả về cho Edge Server. Trong trường hợp xấu nhất là trượt cache ở cả hai tầng, Origin Shield sẽ đại diện cho tất cả các Edge Server gửi một yêu cầu duy nhất đến máy chủ gốc. Quá trình này có thể kết hợp với Cơ chế hoạt động của kỹ thuật Prerender để chuẩn bị sẵn các nội dung tĩnh, giúp thời gian phản hồi ở các lần truy cập sau diễn ra gần như tức thì.
Giải pháp ngăn chặn hiện tượng Cache Stampede
Cache Stampede (hay Thundering Herd) là hiện tượng nghẽn cổ chai xảy ra khi một nội dung phổ biến đột ngột hết hạn cache, khiến hàng loạt máy chủ biên đồng thời gửi truy vấn về máy chủ gốc. Lượng kết nối khổng lồ này có thể làm cạn kiệt tài nguyên CPU và RAM, dẫn đến sập hệ thống.
Origin Shield đóng vai trò như một bộ lọc thông minh để triệt tiêu hiện tượng này. Khi nhận được hàng ngàn yêu cầu trùng lặp cho cùng một tệp tin, tính năng Request Collapsing sẽ gộp chúng lại. Máy chủ gốc chỉ phải xử lý đúng một yêu cầu, sau đó trả kết quả cho Origin Shield để phân phối ngược lại cho toàn bộ mạng lưới máy chủ biên.
Lợi ích vượt trội khi triển khai Origin Shield
Việc triển khai lớp đệm trung gian mang lại ba lợi ích cốt lõi: giảm tải tối đa cho máy chủ gốc, tiết kiệm đáng kể chi phí vận hành đám mây và thu hẹp bề mặt tấn công mạng. Đây là giải pháp mang tính chiến lược cho các hệ thống quy mô lớn.
Giảm thiểu chi phí băng thông đám mây
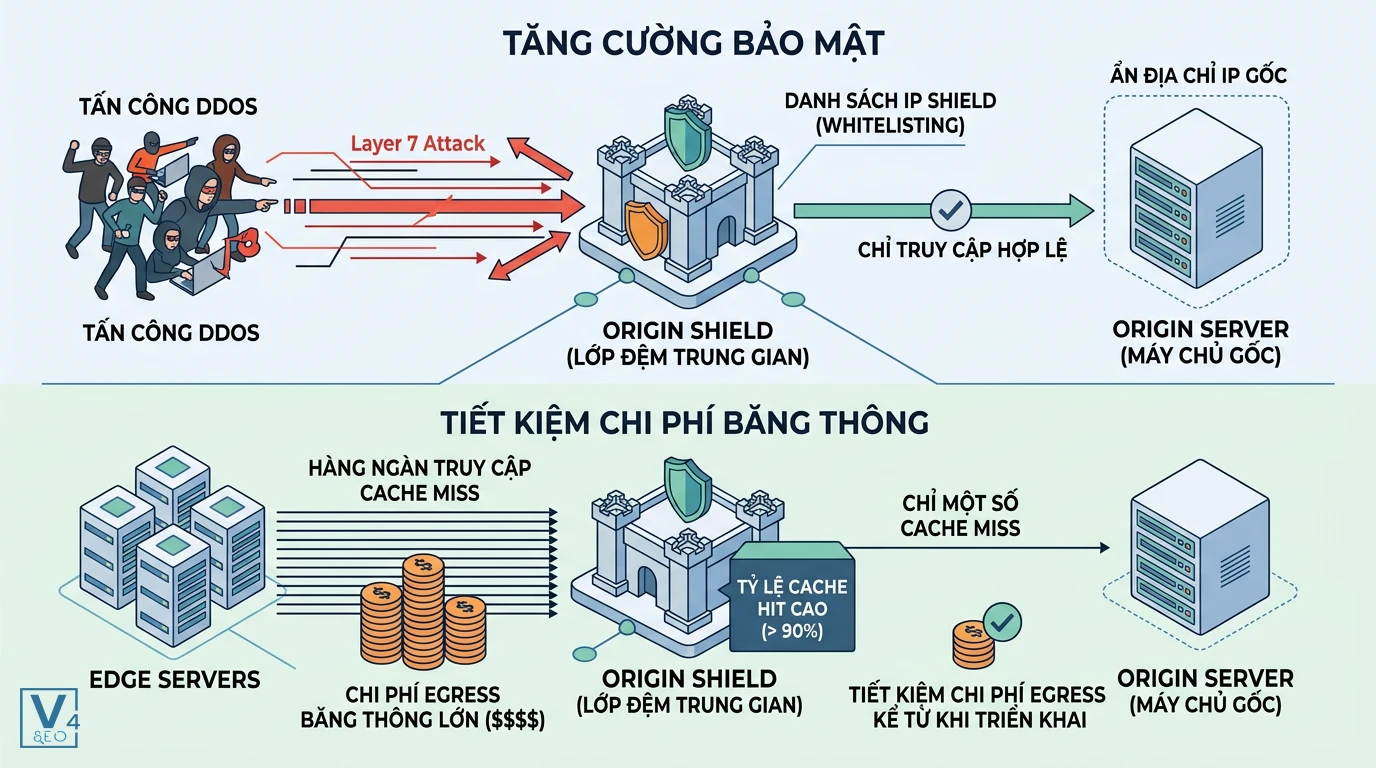
Các nhà cung cấp dịch vụ đám mây (Cloud Provider) thường tính phí rất cao cho lượng dữ liệu truyền tải từ máy chủ ra ngoài internet, được gọi là Egress Bandwidth. Khi không có Origin Shield, mỗi Edge Server bị trượt cache đều kéo dữ liệu trực tiếp từ máy chủ gốc, làm hóa đơn hàng tháng tăng vọt.
Bằng cách giữ lại phần lớn traffic tại lớp đệm trung gian, Origin Shield giảm thiểu đáng kể lượng dữ liệu truyền tải trực tiếp từ server gốc ra ngoài. Một số hệ thống ghi nhận tỷ lệ Cache Hit Ratio tổng thể tăng lên hơn 90%, giúp doanh nghiệp cắt giảm một khoản ngân sách khổng lồ cho chi phí Egress.
Tăng cường bảo mật và ẩn địa chỉ IP gốc
Bảo vệ máy chủ gốc khỏi các cuộc tấn công từ chối dịch vụ phân tán (DDoS) là một ưu tiên hàng đầu. Khi sử dụng Origin Shield, bạn có thể thiết lập cơ chế IP Whitelisting trên tường lửa của máy chủ gốc.
Cụ thể, tường lửa chỉ cho phép các dải IP của Shield Node kết nối vào hệ thống, từ chối toàn bộ các truy cập trực tiếp từ bên ngoài. Điều này giúp ẩn hoàn toàn địa chỉ IP thật của máy chủ gốc, ngăn chặn hiệu quả các cuộc tấn công DDoS Layer 7 nhắm trực tiếp vào hạ tầng cốt lõi.
Hạn chế của Origin Shield và cách khắc phục hiệu quả
Hạn chế lớn nhất của Origin Shield là có thể làm tăng nhẹ độ trễ (latency) do dữ liệu phải đi qua thêm một chặng trung chuyển. Hiện tượng này thể hiện rõ nhất ở thời gian bắt tay an toàn (TLS Handshake) khi yêu cầu bị trượt cache ở cả tầng Edge và tầng Shield.
Để khắc phục triệt để vấn đề này, các quản trị viên hệ thống cần kích hoạt tính năng TCP Keep-Alive (Persistent Connections) giữa Shield Node và máy chủ gốc. Việc duy trì kết nối liên tục giúp loại bỏ thời gian thiết lập lại kết nối cho các yêu cầu tiếp theo.
Ngoài ra, việc ứng dụng giao thức mạng hiện đại như HTTP/3 kết hợp cùng TLS 1.3 0-RTT sẽ giúp tối ưu hóa thời gian phản hồi. Cần lưu ý thêm rằng một số nhà cung cấp CDN có thể tính thêm phí phụ trội (request fee) khi dữ liệu đi qua lớp Shield, do đó doanh nghiệp cần cân nhắc bài toán chi phí – hiệu năng.
Quy tắc cấu hình Origin Shield tối ưu cho doanh nghiệp
Để phát huy tối đa hiệu quả của lá chắn máy chủ gốc, doanh nghiệp cần tuân thủ hai quy tắc cốt lõi: đặt Shield Node gần máy chủ gốc nhất có thể và đồng bộ hóa cấu hình khóa bộ nhớ đệm (Cache Key).
Lựa chọn vị trí địa lý Shield Node phù hợp
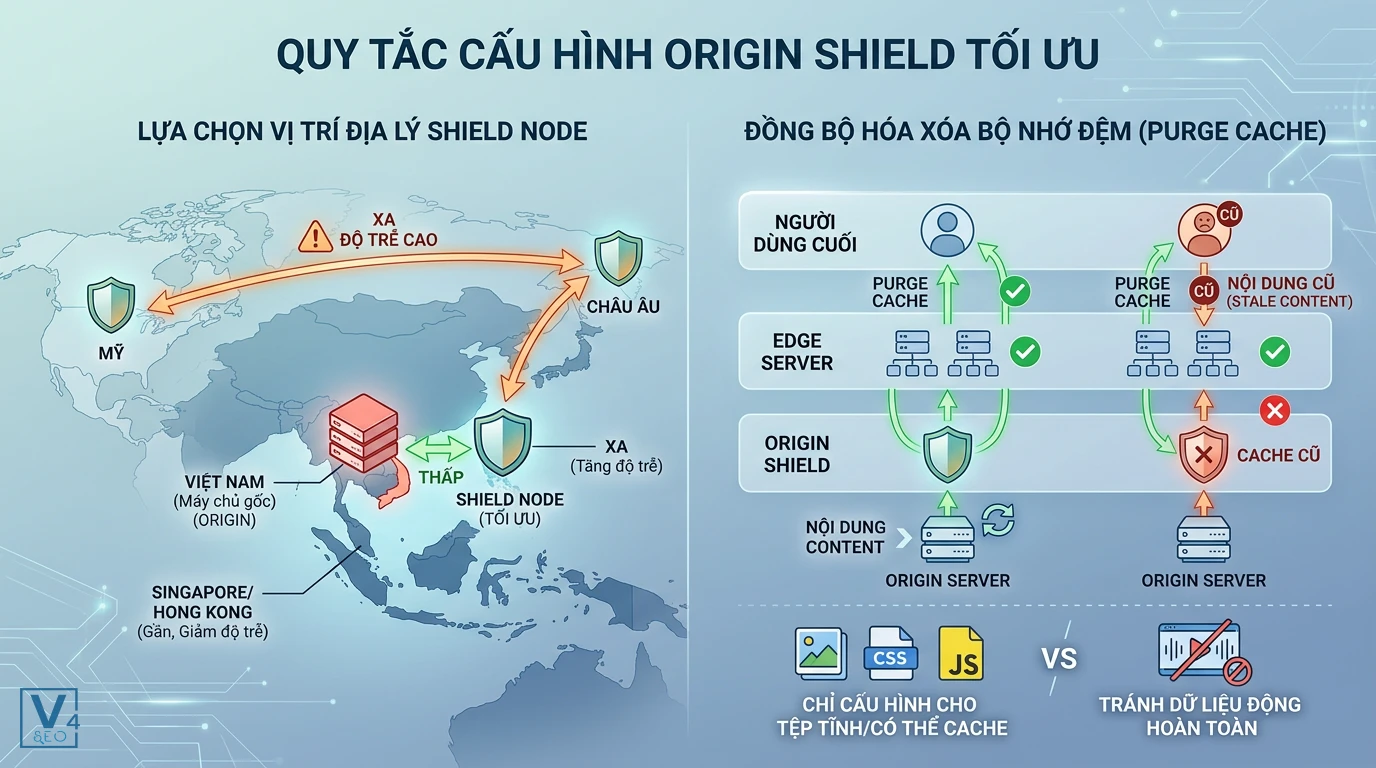
Sai lầm phổ biến nhất khi cấu hình là chọn vị trí Shield Node gần với người dùng cuối. Thực tế, quy tắc bắt buộc là phải đặt Shield Node tại trung tâm dữ liệu gần máy chủ gốc nhất để giảm thiểu độ trễ mạng (Network Latency) giữa hai điểm này.
Ví dụ, nếu máy chủ gốc của bạn đặt tại trung tâm dữ liệu ở Việt Nam, bạn nên cấu hình Shield Node tại Singapore hoặc Hong Kong thay vì đặt tại Mỹ hay Châu Âu. Khoảng cách vật lý càng ngắn, tốc độ đồng bộ dữ liệu khi xảy ra Cache Miss càng nhanh.
Đồng bộ hóa quy trình xóa bộ nhớ đệm
Khi cập nhật nội dung trên website, việc xóa bộ nhớ đệm (Purge Cache) phải được thực thi đồng bộ trên cả hệ thống. Nếu bạn chỉ xóa cache tại Edge Server mà quên xóa tại Origin Shield, người dùng vẫn sẽ nhận được nội dung cũ (stale content).
Doanh nghiệp cần thiết lập cơ chế xóa cache đa tầng thông qua API của nhà cung cấp CDN. Đồng thời, chỉ nên kích hoạt Origin Shield cho các tệp tin tĩnh (hình ảnh, CSS, JS) hoặc nội dung có khả năng cache cao, tránh áp dụng cho các luồng dữ liệu động hoàn toàn.
So sánh Origin Shield giữa các nhà cung cấp CDN phổ biến
Mỗi nhà cung cấp CDN có cách gọi tên, kiến trúc mạng và chính sách tính phí khác nhau cho tính năng lá chắn máy chủ gốc. Việc nắm rõ sự khác biệt này giúp doanh nghiệp lựa chọn được giải pháp phù hợp với ngân sách.
|
Tiêu chí so sánh |
Cloudflare (Tiered Cache) |
Amazon CloudFront (Origin Shield) |
|
Bản chất tính năng |
Tích hợp sẵn như một phần của kiến trúc mạng phân tầng. |
Là một lớp bộ nhớ đệm bổ sung có thể tùy chọn bật/tắt. |
|
Chi phí sử dụng |
Miễn phí cho hầu hết các gói dịch vụ tiêu chuẩn. |
Tính phí dựa trên số lượng request đi qua Shield Node. |
|
Cấu hình vị trí |
Hệ thống tự động định tuyến thông minh (Smart Routing). |
Cho phép người dùng tự chọn vị trí khu vực (Region) cụ thể. |
|
Độ phủ mạng lưới |
Tận dụng toàn bộ mạng lưới trung tâm dữ liệu toàn cầu. |
Sử dụng các Regional Edge Cache làm điểm đặt Shield. |
Giải đáp thắc mắc thường gặp về Origin Shield
Bật Origin Shield có tốn thêm chi phí không
Điều này phụ thuộc hoàn toàn vào nhà cung cấp CDN bạn đang sử dụng. Cloudflare cung cấp tính năng Tiered Cache miễn phí cho hầu hết các gói dịch vụ nhằm tối ưu hóa mạng lưới của chính họ. Ngược lại, AWS CloudFront tính phí riêng biệt dựa trên số lượng yêu cầu (request) gửi đến lớp Origin Shield.
Website quy mô nào thì thực sự cần dùng Origin Shield
Các website có lượng traffic lớn, nhiều nội dung tĩnh hoặc thường xuyên đối mặt với lượng truy cập đột biến (như trang thương mại điện tử chạy Flash Sale, hệ thống tin tức, nền tảng Live Streaming) là đối tượng bắt buộc nên dùng. Đối với các website nhỏ, traffic thấp, việc bật tính năng này là chưa thực sự cần thiết.
Làm thế nào để kiểm tra Origin Shield có đang hoạt động tốt không
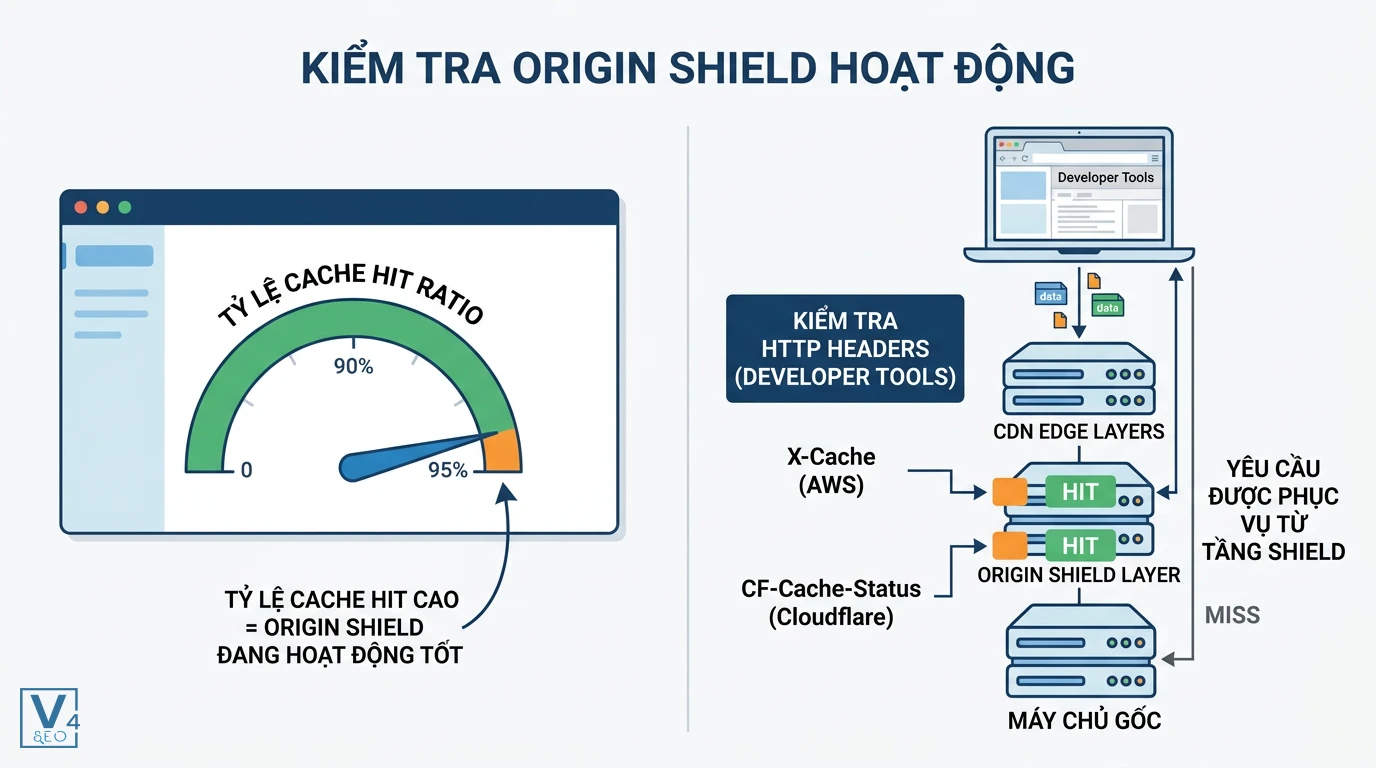
Bạn có thể theo dõi tỷ lệ Cache Hit Ratio trên bảng điều khiển (dashboard) của nhà cung cấp CDN. Ngoài ra, hãy kiểm tra các HTTP Response Headers như X-Cache (đối với AWS) hoặc CF-Cache-Status (đối với Cloudflare) trong công cụ Developer Tools của trình duyệt để xem yêu cầu được phục vụ từ tầng Edge, tầng Shield hay từ máy chủ gốc.
Sự khác biệt giữa Origin Shield và CDN thông thường là gì
CDN thông thường chỉ có một tầng cache duy nhất đặt tại các máy chủ biên (Edge Server). Origin Shield nâng cấp kiến trúc này bằng cách bổ sung thêm một tầng cache trung gian (mid-tier) nằm giữa Edge và Origin, tạo thành một hệ thống bảo vệ đa lớp.
Origin Shield có giúp cải thiện hiệu quả SEO của website không
Origin Shield hỗ trợ SEO một cách gián tiếp thông qua việc cải thiện tốc độ tải trang (Core Web Vitals) và đảm bảo website không bị sập (Uptime). Khi bot tìm kiếm thu thập dữ liệu mượt mà, điểm số kỹ thuật của trang sẽ tốt hơn. Sau khi tối ưu hạ tầng, bạn có thể theo dõi Định nghĩa và cách đo lường clicks trong SEO để đánh giá xem sự ổn định của website có mang lại sự tăng trưởng về lượng truy cập tự nhiên hay không.
Nếu doanh nghiệp của bạn đang gặp khó khăn trong việc tối ưu hóa hạ tầng máy chủ hoặc cần một chiến lược Technical SEO toàn diện, đội ngũ chuyên gia tại V4SEO luôn sẵn sàng hỗ trợ tư vấn các giải pháp chuyên sâu, giúp website vận hành ổn định và bứt phá thứ hạng bền vững.