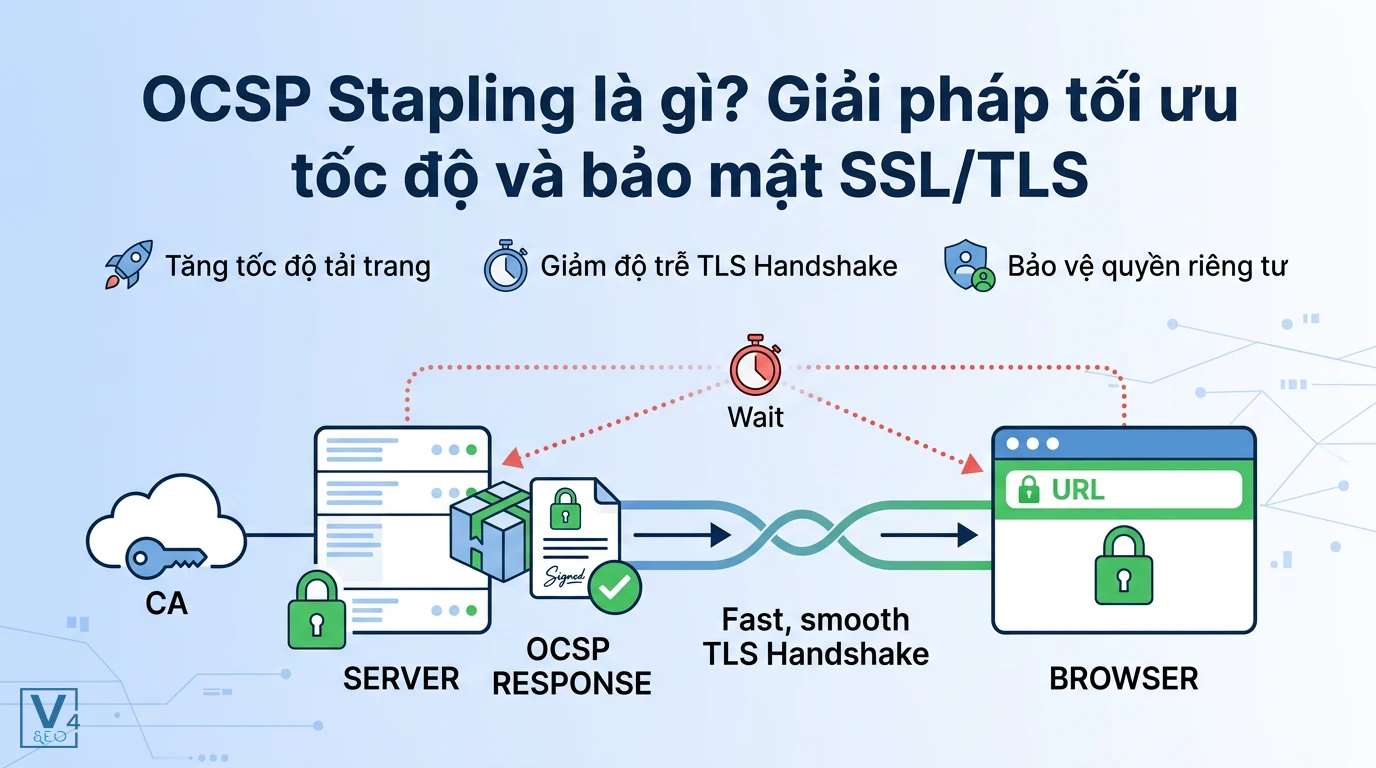
Chứng chỉ SSL/TLS là tiêu chuẩn bắt buộc để bảo mật dữ liệu và xây dựng niềm tin với người dùng trên môi trường internet. Tuy nhiên, quá trình xác thực chứng chỉ này đôi khi lại trở thành rào cản làm chậm tốc độ tải trang, ảnh hưởng trực tiếp đến trải nghiệm người dùng. Để giải quyết bài toán này, một giải pháp kỹ thuật tiên tiến đã ra đời nhằm cân bằng hoàn hảo giữa bảo mật và hiệu suất.
Khái niệm OCSP Stapling là gì
OCSP Stapling (ghim trạng thái chứng chỉ trực tuyến) là một cải tiến kỹ thuật giúp máy chủ web chủ động lấy thông tin xác thực trạng thái của chứng chỉ SSL/TLS từ tổ chức phát hành (CA) rồi ghim trực tiếp vào quá trình bắt tay TLS với trình duyệt của người dùng. Thay vì để trình duyệt tự đi hỏi CA xem chứng chỉ còn hợp lệ hay không, máy chủ web sẽ làm thay việc đó và cung cấp sẵn bằng chứng đã được đóng dấu xác nhận.
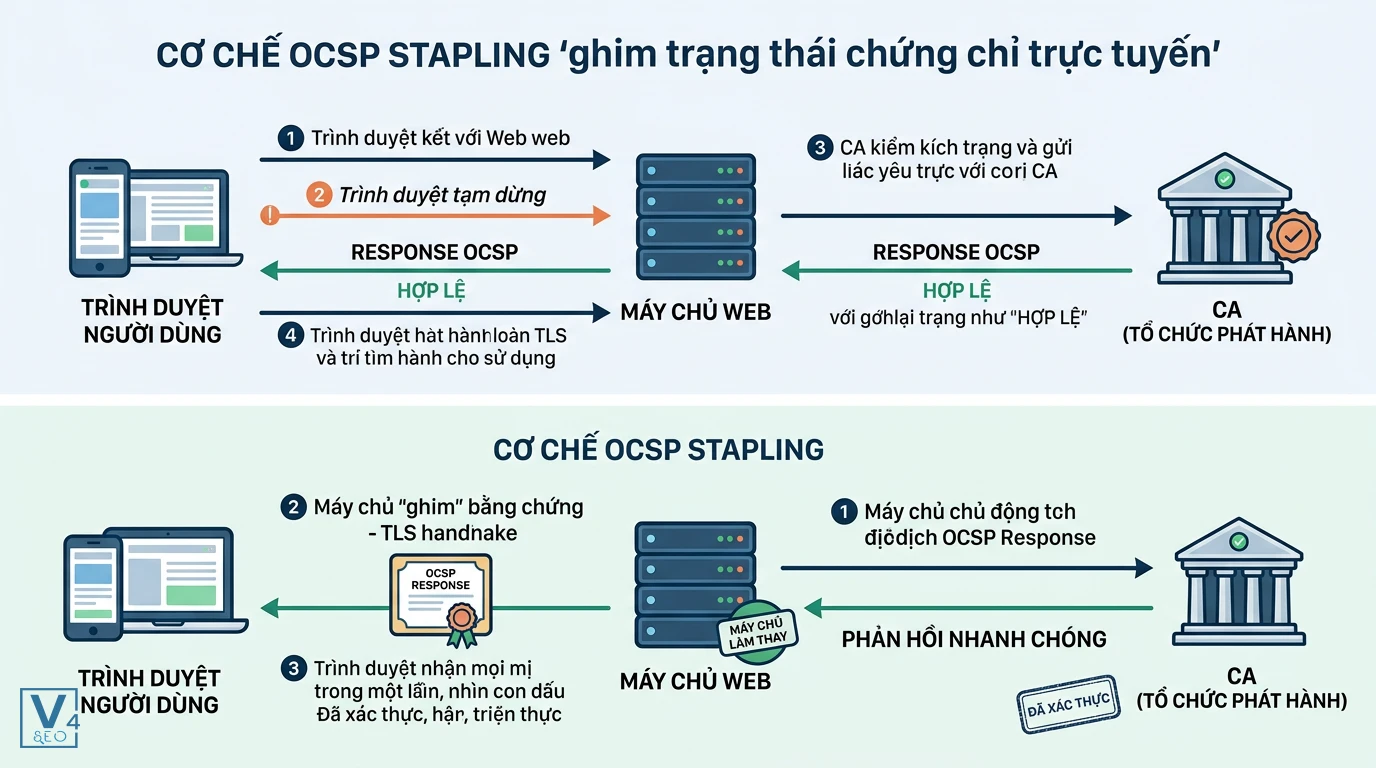
Cơ chế này giống như việc bạn trình ra một tờ giấy thông hành đã được cơ quan chức năng đóng dấu xác thực sẵn từ trước. Người kiểm tra (trình duyệt) chỉ cần nhìn vào con dấu là có thể cho phép bạn đi qua ngay lập tức, thay vì phải gọi điện về cơ quan cấp phát để xác minh lại.
Tìm hiểu về giao thức OCSP truyền thống
OCSP (Online Certificate Status Protocol) là giao thức trực tuyến dùng để kiểm tra xem một chứng chỉ số SSL/TLS còn hiệu lực hay đã bị thu hồi trước thời hạn. Trước khi có Stapling, quy trình này diễn ra khá cồng kềnh.
Mỗi khi người dùng truy cập website, trình duyệt phải tạm dừng quá trình tải trang để gửi một yêu cầu trực tiếp đến máy chủ của tổ chức phát hành chứng chỉ (CA). Việc này không chỉ tạo ra độ trễ lớn do phải thiết lập thêm một kết nối mạng mới, mà còn làm dấy lên lo ngại về quyền riêng tư khi CA có thể biết được người dùng đang truy cập vào trang web nào.
Hạn chế của danh sách thu hồi chứng chỉ CRL
Trước cả OCSP, hệ thống sử dụng CRL (Certificate Revocation List) – một danh sách chứa tất cả các chứng chỉ đã bị thu hồi do CA công bố định kỳ. Phương pháp này bộc lộ nhiều điểm yếu chí mạng đối với các website hiện đại.
Trình duyệt phải tải toàn bộ danh sách CRL về máy khách, gây lãng phí băng thông nghiêm trọng, đặc biệt là trên các thiết bị di động. Hơn nữa, do CRL chỉ được cập nhật theo chu kỳ, trình duyệt có thể vô tình chấp nhận một chứng chỉ đã bị thu hồi nhưng chưa kịp xuất hiện trong danh sách mới nhất.
Cách thức hoạt động của OCSP Stapling
Máy chủ web sẽ định kỳ liên hệ với CA để lấy bản ghi trạng thái chứng chỉ đã được ký số, lưu vào bộ nhớ đệm (cache) và gửi kèm cho trình duyệt ngay khi có yêu cầu kết nối. Quy trình này diễn ra hoàn toàn ở phía máy chủ (backend), giúp giải phóng trình duyệt khỏi gánh nặng xác minh.
Bản ghi trạng thái này được bảo vệ bằng chữ ký số của CA và có gắn dấu thời gian (timestamp). Do đó, máy chủ web không thể tự ý giả mạo trạng thái chứng chỉ. Trình duyệt khi nhận được dữ liệu ghim sẽ kiểm tra chữ ký số này để đảm bảo tính toàn vẹn tuyệt đối.
Quy trình bắt tay TLS khi có OCSP Stapling
Quá trình TLS Handshake (bắt tay TLS) diễn ra mượt mà và nhanh chóng hơn rất nhiều nhờ dữ liệu đã được chuẩn bị sẵn. Các bước cơ bản bao gồm:
Đầu tiên, trình duyệt gửi thông điệp ClientHello kèm theo yêu cầu trạng thái chứng chỉ (Certificate Status Request) đến máy chủ web.
Tiếp theo, máy chủ phản hồi bằng thông điệp ServerHello, gửi kèm chứng chỉ SSL/TLS của mình cùng với bản ghi OCSP hợp lệ đã được ghim sẵn từ trong bộ nhớ đệm.
Cuối cùng, trình duyệt xác thực chữ ký số của CA trên bản ghi OCSP. Nếu hợp lệ, kết nối bảo mật được thiết lập ngay lập tức mà không cần bất kỳ truy vấn DNS hay kết nối mạng nào ra bên ngoài.
Tại sao website của bạn cần bật OCSP Stapling
OCSP Stapling giúp tăng tốc độ tải trang bằng cách loại bỏ bước trình duyệt phải tự liên hệ với CA để kiểm tra chứng chỉ, từ đó giảm đáng kể độ trễ kết nối ban đầu (TTFB) và bảo vệ quyền riêng tư của người dùng. Đây là một tiêu chuẩn kỹ thuật mà mọi quản trị viên website nên kích hoạt.
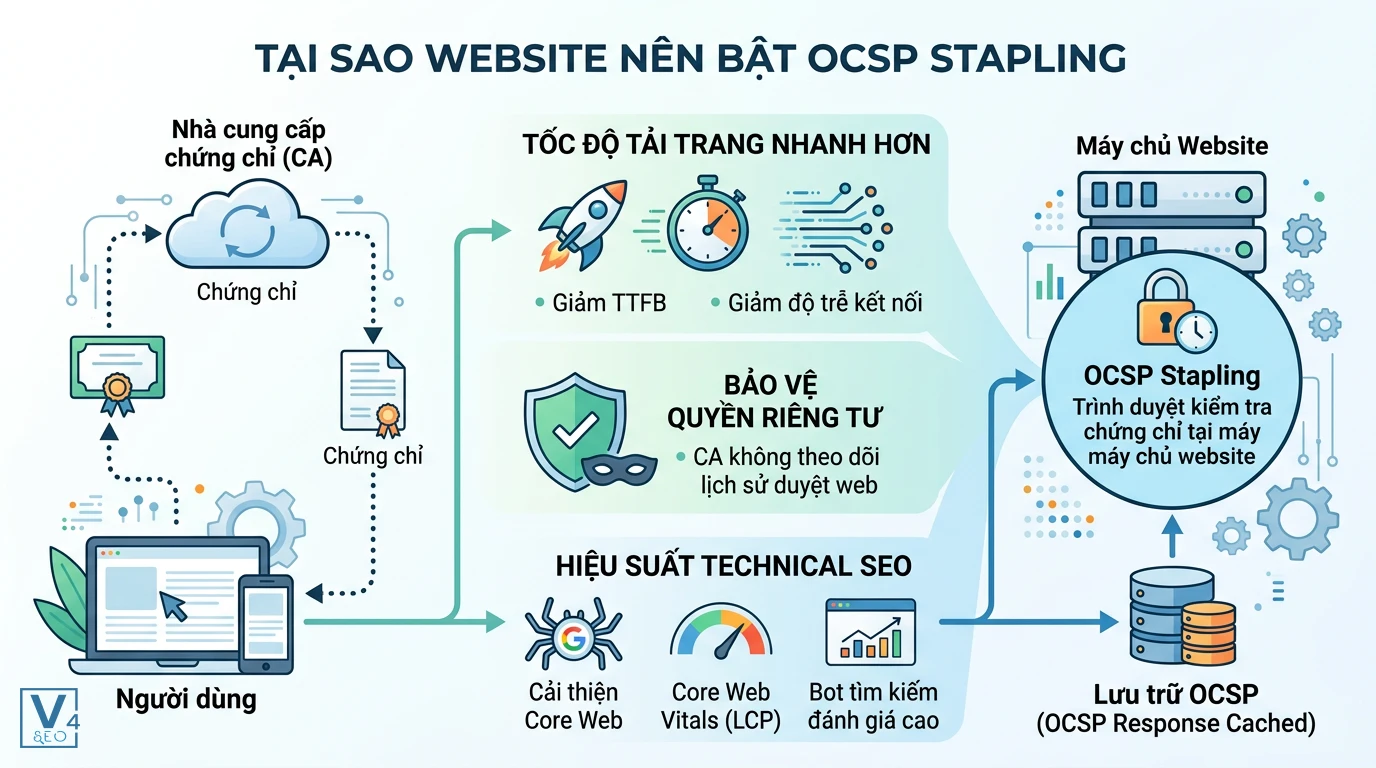
Lợi ích lớn nhất là bảo vệ quyền riêng tư. Vì trình duyệt không còn gửi yêu cầu trực tiếp đến CA, tổ chức phát hành chứng chỉ sẽ không thể theo dõi lịch sử duyệt web của người dùng. Bên cạnh đó, tính năng này còn tăng cường độ ổn định cho website. Nếu máy chủ CA gặp sự cố hoặc quá tải, website của bạn vẫn hoạt động bình thường nhờ sử dụng bản ghi OCSP đã được lưu trữ tạm thời.
Tác động trực tiếp đến hiệu suất Technical SEO
Trong SEO kỹ thuật, tốc độ phản hồi máy chủ (TTFB – Time to First Byte) là một chỉ số cực kỳ quan trọng. Việc giảm thiểu thời gian bắt tay SSL/TLS giúp cải thiện trực tiếp chỉ số TTFB, từ đó tác động tích cực đến các chỉ số Core Web Vitals như LCP (Largest Contentful Paint).
Bên cạnh việc áp dụng Cơ chế prerender trong tối ưu hóa tốc độ tải trang, tối ưu hóa quá trình bắt tay SSL/TLS là một bước không thể thiếu để mang lại trải nghiệm mượt mà. Các bot tìm kiếm của Google cũng đánh giá cao các website có tốc độ phản hồi nhanh, giúp quá trình thu thập dữ liệu (crawling) diễn ra hiệu quả hơn.
So sánh các phương pháp kiểm tra trạng thái chứng chỉ
Bảng so sánh dưới đây sẽ giúp bạn dễ dàng nhận thấy sự vượt trội của OCSP Stapling so với các phương pháp truyền thống. Giống như Cách hiểu về chỉ số clicks trong phân tích dữ liệu website giúp bạn đánh giá chính xác hiệu quả thu hút người dùng, việc hiểu rõ các phương pháp kiểm tra chứng chỉ giúp bạn chọn đúng giải pháp tối ưu hạ tầng.
|
Tiêu chí so sánh |
CRL (Certificate Revocation List) |
OCSP truyền thống |
OCSP Stapling |
|
Tốc độ kết nối |
Rất chậm (phải tải file lớn) |
Chậm (phát sinh kết nối phụ) |
Rất nhanh (dữ liệu ghim sẵn) |
|
Băng thông tiêu thụ |
Lớn |
Nhỏ |
Rất nhỏ |
|
Quyền riêng tư |
Tốt (CA không biết user truy cập) |
Kém (CA biết user truy cập web nào) |
Tốt (CA không biết user truy cập) |
|
Độ tin cậy hệ thống |
Phụ thuộc vào chu kỳ cập nhật |
Phụ thuộc vào uptime của CA |
Cao (có cache dự phòng khi CA sập) |
Hướng dẫn cấu hình OCSP Stapling cơ bản
Trước khi cấu hình, hãy đảm bảo bạn đã cài đặt chứng chỉ SSL/TLS hợp lệ, có chuỗi chứng chỉ đầy đủ (Certificate Chain) và quyền truy cập quản trị máy chủ. Đối với các hệ thống lớn, việc quản lý log lỗi máy chủ có thể phức tạp tương tự như Ứng dụng BigQuery để xử lý dữ liệu SEO quy mô lớn, do đó hãy sao lưu cấu hình trước khi thực hiện.
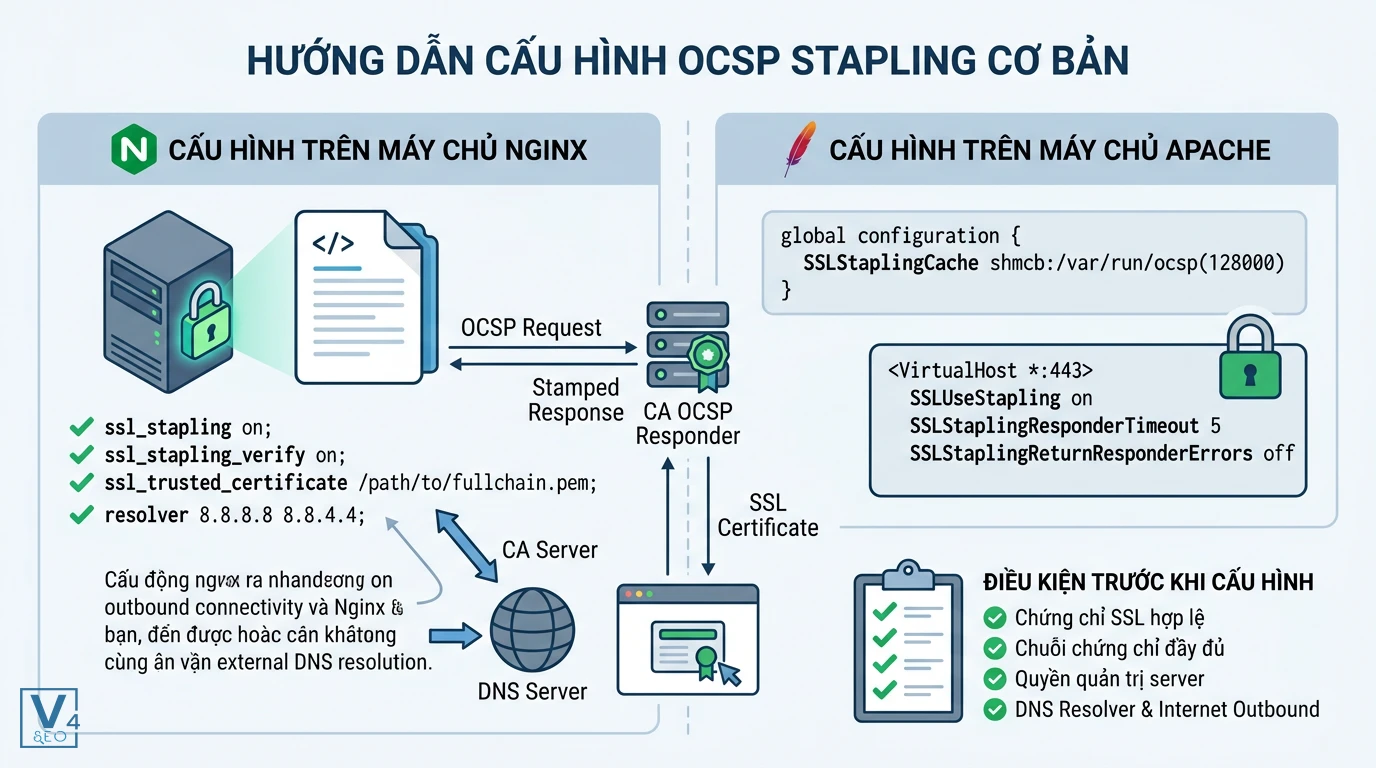
Một lưu ý quan trọng là máy chủ web của bạn phải có khả năng phân giải tên miền (DNS Resolver) và kết nối internet ra bên ngoài (outbound) để có thể liên hệ với máy chủ CA lấy bản ghi OCSP.
Cấu hình OCSP Stapling trên máy chủ Nginx
Để kích hoạt tính năng này trên Nginx, bạn cần chỉnh sửa file cấu hình (thường nằm ở /etc/nginx/nginx.conf hoặc file cấu hình virtual host của tên miền). Thêm hoặc sửa các dòng sau trong block server chứa cấu hình SSL:
ssl_stapling on;
ssl_stapling_verify on;
ssl_trusted_certificate /path/to/fullchain.pem;
resolver 8.8.8.8 8.8.4.4 valid=300s;
resolver_timeout 5s;
Trong đó, ssl_trusted_certificate phải trỏ đến file chứa toàn bộ chuỗi chứng chỉ (bao gồm cả Root CA và Intermediate CA). Chỉ thị resolver giúp Nginx biết dùng máy chủ DNS nào để tìm địa chỉ của CA.
Cấu hình OCSP Stapling trên máy chủ Apache
Đối với Apache HTTP Server, bạn cần chỉnh sửa file cấu hình SSL (thường là ssl.conf hoặc file virtual host). Cấu hình này yêu cầu module mod_ssl đã được bật.
Thêm dòng sau vào bên ngoài block (ở mức global) để thiết lập bộ nhớ đệm:
SSLStaplingCache shmcb:/var/run/ocsp(128000)
Sau đó, thêm các dòng sau vào bên trong block của tên miền:
SSLUseStapling on
SSLStaplingResponderTimeout 5
SSLStaplingReturnResponderErrors off
Khởi động lại dịch vụ Apache để áp dụng các thay đổi.
Cách kiểm tra trạng thái OCSP Stapling của website
Bạn có thể dễ dàng kiểm tra trạng thái OCSP Stapling bằng các công cụ trực tuyến miễn phí hoặc sử dụng dòng lệnh trực tiếp từ hệ thống. Việc kiểm tra sau khi cấu hình là bắt buộc để đảm bảo tính năng hoạt động chính xác và không gây lỗi kết nối.
Kiểm tra bằng công cụ trực tuyến SSL Labs
Cách nhanh nhất và trực quan nhất cho người dùng phổ thông là sử dụng công cụ Qualys SSL Labs. Bạn chỉ cần truy cập trang web SSL Labs Test, nhập tên miền website của mình và đợi hệ thống phân tích toàn diện.
Khi kết quả hiện ra, hãy cuộn xuống phần Protocol Details. Tìm kiếm dòng chữ OCSP stapling. Nếu kết quả hiển thị là Yes, xin chúc mừng, máy chủ của bạn đã được cấu hình thành công.
Kiểm tra bằng dòng lệnh OpenSSL
Phương pháp chuyên nghiệp dành cho quản trị viên hệ thống là sử dụng công cụ OpenSSL trực tiếp từ Terminal. Chạy cú pháp lệnh sau, thay domain.com bằng tên miền của bạn:
openssl s_client -connect domain.com:443 -status
Hãy tìm kiếm phần OCSP Response Data trong kết quả trả về. Nếu bạn thấy dòng chữ OCSP Response Status: successful, điều đó chứng tỏ máy chủ web đã ghim thành công bản ghi trạng thái chứng chỉ vào quá trình bắt tay TLS.
Câu hỏi thường gặp về OCSP Stapling
OCSP Stapling có giúp bảo vệ quyền riêng tư của người dùng không
Có, nó giúp bảo vệ quyền riêng tư tuyệt đối trong quá trình kiểm tra chứng chỉ. Vì trình duyệt không cần liên hệ trực tiếp với CA, tổ chức phát hành sẽ không thể thu thập địa chỉ IP hay biết được người dùng đang truy cập vào trang web nào.
Điều gì xảy ra với OCSP Stapling khi máy chủ CA bị sập
Nếu máy chủ CA bị sập, máy chủ web vẫn có thể sử dụng phản hồi OCSP đã được cache trước đó (thường có hiệu lực từ vài ngày đến vài tuần) để gửi cho trình duyệt. Điều này giúp website của bạn tiếp tục hoạt động bình thường mà không làm gián đoạn trải nghiệm người dùng.
Chứng chỉ SSL miễn phí có hỗ trợ OCSP Stapling không
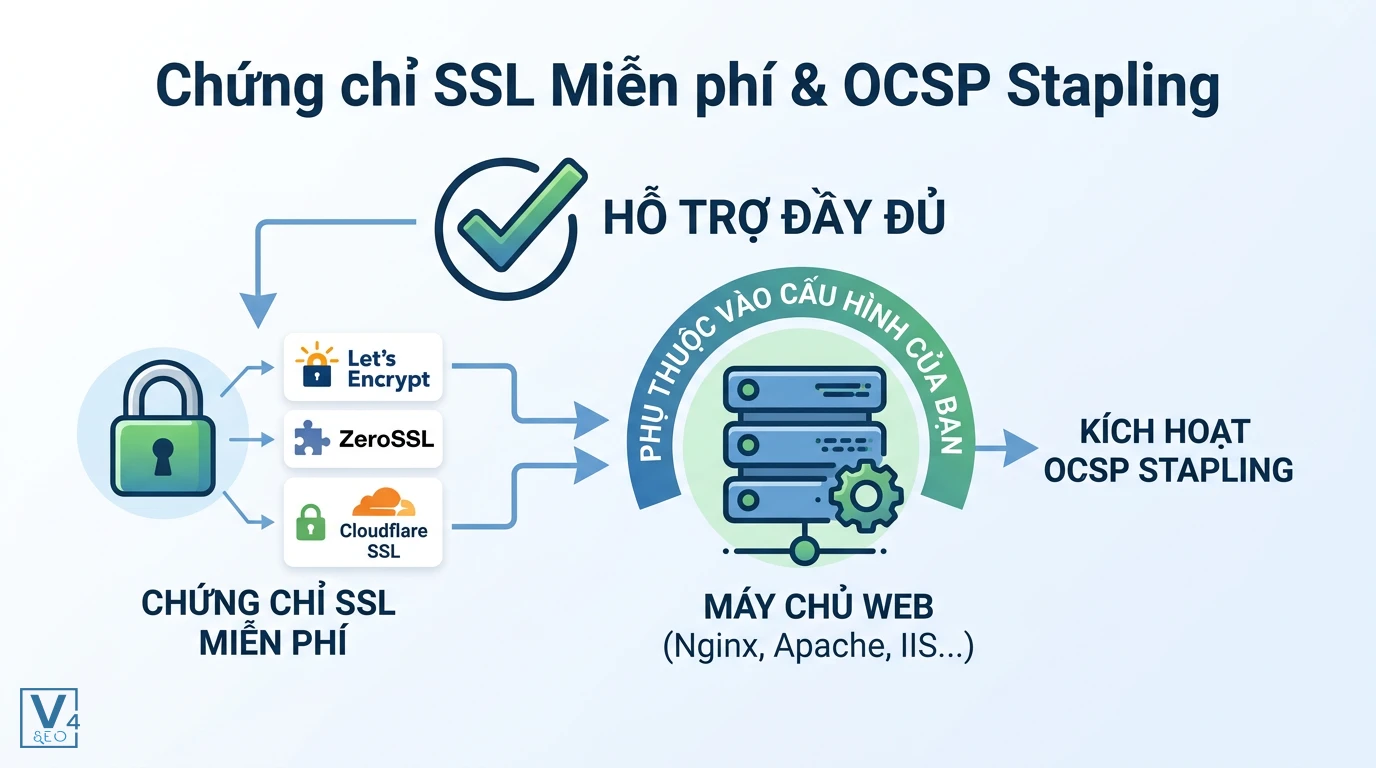
Có, hầu hết các chứng chỉ SSL hiện nay, bao gồm cả các chứng chỉ miễn phí phổ biến như Let’s Encrypt, đều hỗ trợ đầy đủ tính năng này. Việc kích hoạt hoàn toàn phụ thuộc vào cách bạn cấu hình máy chủ web (Nginx, Apache, IIS) chứ không bị giới hạn bởi loại chứng chỉ.
Các lỗi phổ biến khi cấu hình OCSP Stapling và cách xử lý
Lỗi phổ biến nhất là thiếu cấu hình DNS resolver trên máy chủ hoặc thiếu chuỗi chứng chỉ trung gian (Intermediate Certificate). Để khắc phục, hãy kiểm tra lại file cấu hình, đảm bảo khai báo đúng đường dẫn đến file fullchain.pem và máy chủ có thể kết nối internet thông qua cổng 80/443.
Các trình duyệt phổ biến hiện nay có hỗ trợ OCSP Stapling không
Có, hầu hết các trình duyệt hiện đại như Google Chrome, Mozilla Firefox, Microsoft Edge và Apple Safari đều hỗ trợ đầy đủ OCSP Stapling. Khi gặp một máy chủ có cấu hình tính năng này, trình duyệt sẽ tự động ưu tiên sử dụng dữ liệu được ghim để tăng tốc độ kết nối.
Việc tối ưu hóa hạ tầng máy chủ với OCSP Stapling không chỉ là một bước tiến về bảo mật mà còn là chiến lược thông minh để cải thiện tốc độ tải trang và hiệu suất SEO. Nếu bạn gặp khó khăn trong quá trình cấu hình kỹ thuật hoặc muốn tối ưu hóa toàn diện Technical SEO cho website, đội ngũ chuyên gia tại V4SEO luôn sẵn sàng đồng hành và hỗ trợ bạn đạt được hiệu quả tốt nhất.